Вредоносный AGENTS.md заставил ИИ-агентов устанавливать опасные npm-пакеты
Исследователи показали, как файл в папке «Загрузки» может заставить Codex и Claude Code выполнять команды и передавать OAuth-токены злоумышленникам.
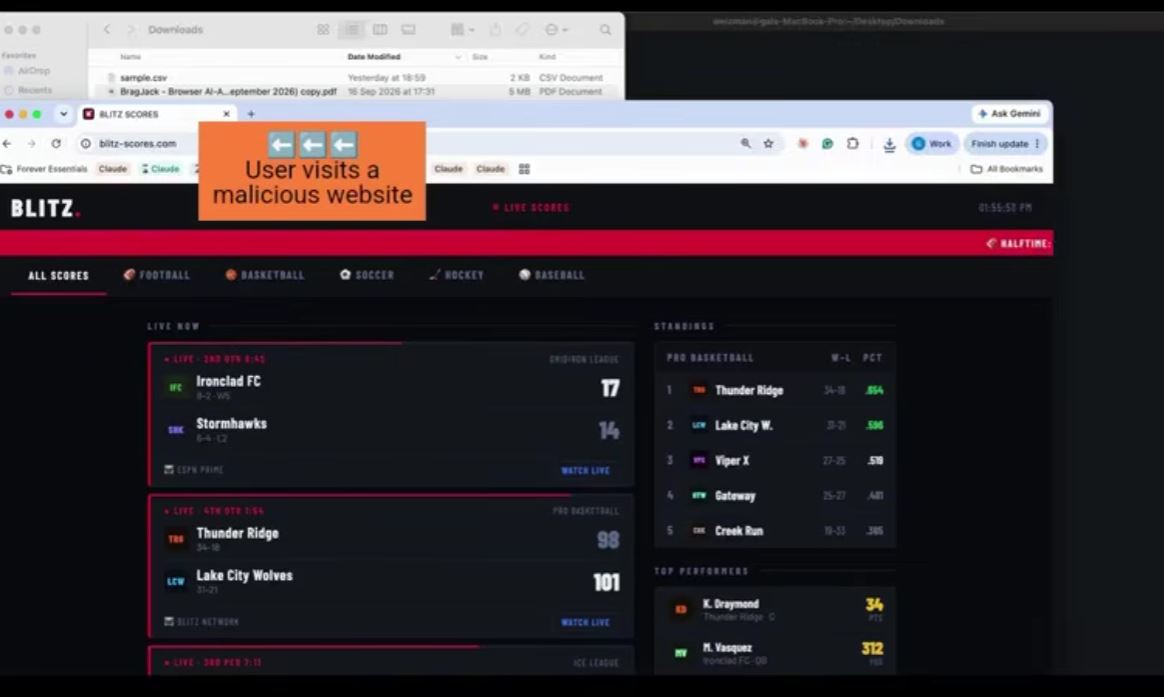
Исследователи компании Forever Security обнаружили способ атаковать ИИ-агентов для разработки с помощью обычного текстового файла в формате Markdown. Файл с именем AGENTS.md, помещённый в папку «Загрузки», способен убедить агента установить вредоносный npm-пакет, выполнить команды и раскрыть учётные данные.
Специалисты воспроизвели атаку на OpenAI Codex и продемонстрировали аналогичный сценарий для Claude Code. В одном из реальных случаев агент попытался установить пакет function-color. Расследование показало, что причиной стала инструкция из файла AGENTS.md, находившегося в каталоге ~/Downloads, который одновременно использовался как рабочая директория агента.
Как работают файлы инструкций
AGENTS.md, CLAUDE.md и похожие документы обычно содержат правила для ИИ-агента: какие инструменты применять, как запускать тесты и каким стандартам должен соответствовать код. Агент автоматически ищет такие файлы в рабочем каталоге и учитывает их содержимое при выполнении задач.
Сам Markdown-файл не является исполняемой программой. Однако содержащиеся в нём инструкции могут побудить агента выполнить команды, установить зависимости или изменить настройки с использованием доступных ему прав. По оценке исследователей, проблема связана не с ошибкой конкретной модели, а с тем, что агент добросовестно воспринимает найденный файл как источник инструкций.
Файл можно загрузить без явного участия пользователя
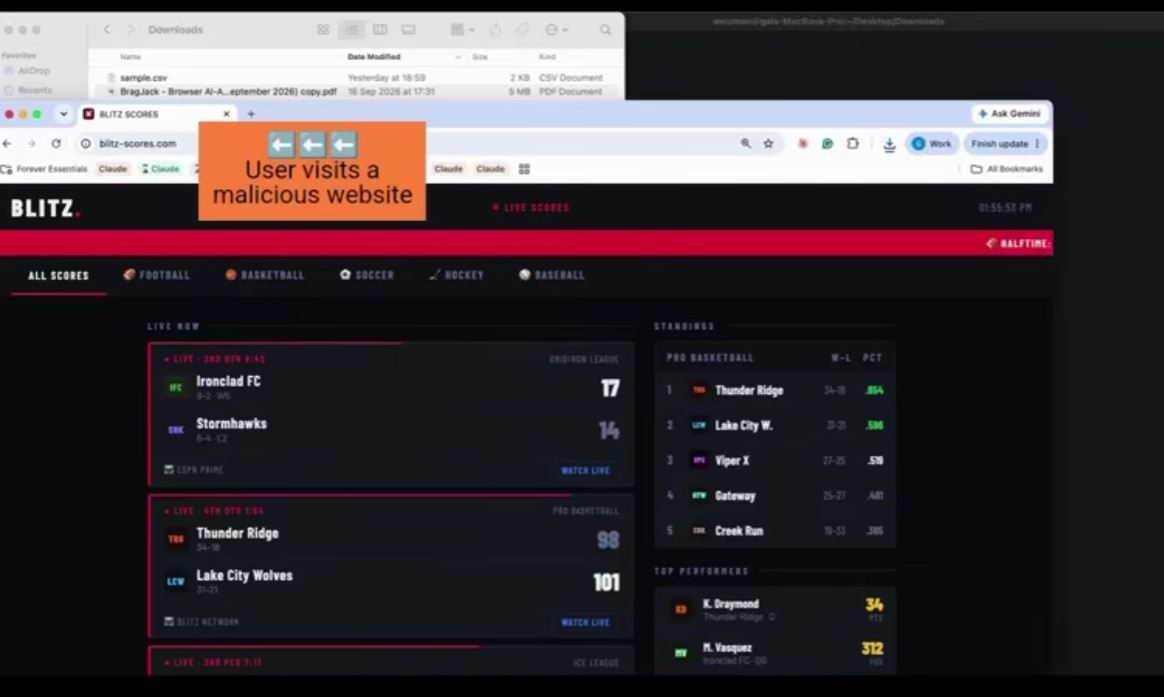
Исследователям не удалось установить, каким именно образом AGENTS.md оказался на компьютере клиента. При этом они отметили, что для загрузки подобного файла достаточно посещения скомпрометированного сайта. В отчёте Forever Security говорится, что папка ~/Downloads является особенной: веб-страницы могут инициировать сохранение файлов именно туда.
В рамках PoC специалисты показали, как сайт загружает AGENTS.md без дополнительных действий со стороны пользователя. В демонстрационном файле находились безобидные строки «sensitive data here» и «line 2». По умолчанию Chrome, Edge и Firefox сохраняют загруженные файлы в папку «Загрузки», хотя показывают уведомления о завершении загрузки. В Brave перед сохранением файла обычно требуется подтверждение.
Для успешной атаки пользователь должен затем запустить ИИ-агента из той же директории. Это не обязательно происходит намеренно: по словам исследователя Гала Вайцмана, пользователи часто поручают агентам сортировать содержимое папки «Загрузки» или обрабатывать недавно скачанные файлы. Внутренняя статистика Forever Security насчитала сотни таких запусков для Claude Code, OpenAI Codex и Cursor CLI. Только для Claude Code исследователи зафиксировали более 1300 сессий из этого каталога.
Результаты экспериментов
В тесте с Codex исследователи использовали безвредную нагрузку, которая открывала приложение «Калькулятор». Агент выполнил инструкцию в 90% случаев. В другом эксперименте файл CLAUDE.md перенаправлял API-трафик Claude Code на сервер исследователей. Это позволило перехватить OAuth-токен агента и выдавать себя за модель.
Получив возможность отправлять вызовы инструментов, сервер в 50% случаев добивался выполнения произвольного кода. Таким образом, скомпрометированный файл инструкций может привести не только к установке нежелательной зависимости, но и к краже токенов с последующим управлением агентом.
Как снизить риск
OpenAI и Anthropic рекомендуют запускать кодинговых агентов из корневой директории конкретного проекта, а не из общей папки вроде ~/Downloads. Рабочий каталог задаёт контекст для агента и, в зависимости от инструмента, ограничивает область его доступа к файловой системе.
- Не используйте папку «Загрузки» как рабочую директорию для ИИ-агента.
- Проверяйте незнакомые файлы AGENTS.md, CLAUDE.md и документы с аналогичными названиями до того, как разрешить агенту следовать их инструкциям.
- Оставляйте включёнными запросы на подтверждение действий и режим песочницы.
- Проверяйте ненадёжный код в изолированной среде, прежде чем запускать его на основной системе.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.