Уязвимость WPSplinter затрагивает маршрутизаторы Broadcom по всему миру
Уязвимость в устаревшем коде Broadcom позволяет атаковать маршрутизаторы по Wi‑Fi без пароля. Исправление, подготовленное в 2018 году, не дошло до устройств.
Исследователь Квентин Кайзер сообщил об уязвимости WPSplinter в устаревшем коде Broadcom, который используется для работы функции WPS (Wi‑Fi Protected Setup). Ошибка позволяет атакующему получить доступ к памяти маршрутизатора или выполнить на нём произвольный код, находясь в радиусе действия беспроводной сети.
Для атаки не нужны пароль от Wi‑Fi или успешно завершённое сопряжение через WPS. Злоумышленник отправляет устройству специально сформированные сообщения в определённой последовательности, используя некорректную обработку данных в программном обеспечении Broadcom. Проблема не связана с известными атаками на PIN-код WPS, о которых активно говорили в начале 2010-х годов: уязвимость находится именно в реализации Broadcom.
Что показали демонстрации
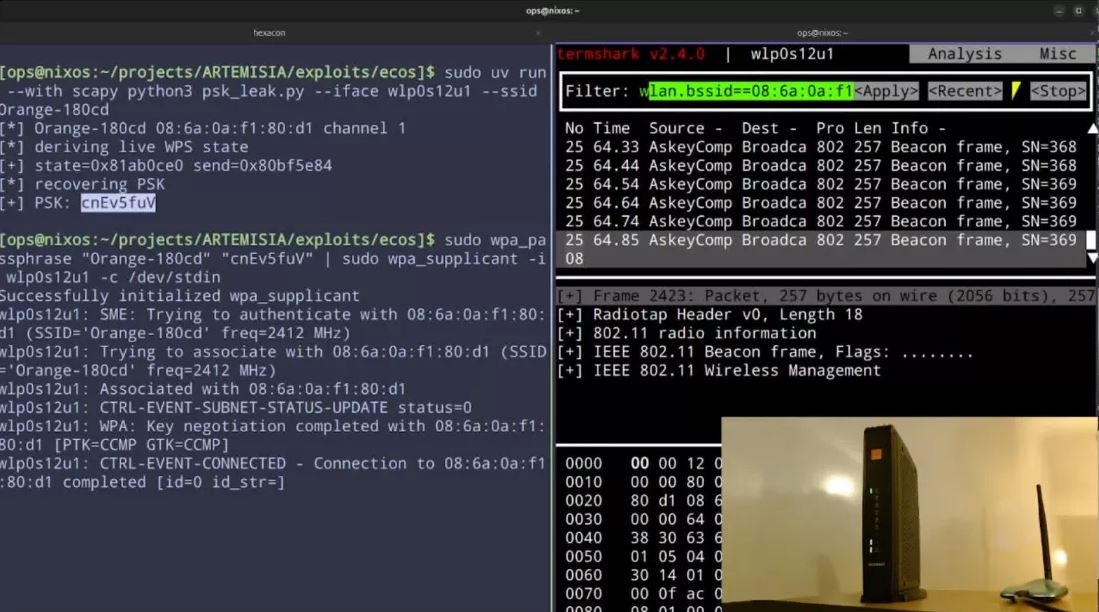
Кайзер продемонстрировал последствия атаки на нескольких устройствах. В шлюзе Askey TCG3000 исследователь смог извлечь ключ Wi‑Fi из энергонезависимой памяти NVRAM, передать его по беспроводному каналу и затем использовать для подключения к сети.
На маршрутизаторе Proximus BBOX3V+ производства Sagemcom ему удалось получить удалённую командную оболочку, работающую через Wi‑Fi. Подключение к интернету для этого не требовалось. По словам исследователя, атака может работать даже на значительном расстоянии от устройства.
Поиск уязвимости, как утверждает Кайзер, ускорил искусственный интеллект: на анализ ушло меньше недели. При ручном исследовании аналогичная работа могла бы занять несколько месяцев. Ранее прошивки маршрутизаторов частично защищала именно высокая трудоёмкость их изучения.
Масштаб проблемы
Уязвимость подтверждена в сетевых шлюзах трёх из четырёх крупнейших интернет-провайдеров Бельгии — Proximus, Orange и VOO. По оценке Кайзера, только в этой стране может находиться около 1,5 миллиона уязвимых устройств.
При этом проблема не ограничивается бельгийским рынком. Маршрутизаторы на тех же чипах Broadcom выпускаются и продаются по всему миру. Среди затронутых брендов называются Cisco, TP-Link, Netgear, Sagemcom, Nokia, ZTE и Zyxel. Такие устройства используются, в частности, у провайдеров Movistar, Optus, KPN и Türk Telekom. Исследователь предполагает, что глобальное число потенциально уязвимых маршрутизаторов может исчисляться сотнями миллионов.
Почему исправление не дошло до пользователей
Когда Кайзер сообщил Broadcom об уязвимости в июле, компания заявила, что знала о проблеме ещё с 2018 года. По словам производителя, старый код WPS был заменён в программном обеспечении, а дальнейшее взаимодействие предложили вести с изготовителями конечных устройств.
Исследователь считает, что исправление 2018 года оказалось неполным. Кроме того, Broadcom не стала добиваться присвоения проблеме идентификатора CVE, объяснив это тем, что уязвимый код устарел и больше не поддерживается. Без CVE-идентификатора информация могла не попасть в системы оповещения и процессы распространения обновлений, которыми пользуются производители оборудования и интернет-провайдеры.
В обсуждениях на Hacker News часть пользователей возложила ответственность на производителей маршрутизаторов и операторов связи, которые не обеспечили обновление устройств. Кайзер возражает, что отсутствие официального описания и идентификатора CVE могло помешать предупреждению пройти по всей цепочке поставок.
Как снизить риск
Смена пароля Wi‑Fi не устраняет проблему: атака происходит до этапа авторизации. Простое отключение WPS также может не гарантировать, что уязвимый код перестанет быть доступен.
Пользователям рекомендуют отключить Wi‑Fi на потенциально уязвимом устройстве, перевести его в режим моста и использовать отдельный современный маршрутизатор с актуальной прошивкой. Кайзер также опубликовал на GitHub скрипт для проверки оборудования, с помощью которого можно оценить, подвержено ли конкретное устройство атаке.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.