GMO подтвердила утечку данных после атаки на сервис Onamae Desktop Cloud
После взлома VPS-сервиса Onamae Desktop Cloud GMO отключила инфраструктуру, предупредила клиентов о возможном вредоносном ПО и подтвердила публикацию украденных данных.
Японская группа компаний GMO подтвердила, что после кибератаки на сервис Onamae Desktop Cloud в открытом доступе оказались данные организации и её клиентов. Злоумышленники также требовали выкуп в размере 50 млн долларов, но компания отказалась выполнять их требования.
Onamae Desktop Cloud — популярный в Японии сервис виртуальных частных серверов, которым управляет GMO Internet, входящая в GMO Internet Group. Эта группа, в частности, является одним из крупнейших японских регистраторов доменных имён.
В GMO сообщили, что вторжение было зафиксировано 20 октября. По оценке компании, вредоносное программное обеспечение могло быть установлено на серверах, которыми пользовались до 26 739 клиентов. Чтобы ограничить последствия инцидента, GMO остановила работу серверов и временно сократила объём доступных услуг.
Компания заявила, что платёжные данные клиентов не пострадали. При этом под угрозой могли оказаться учётные данные для платформ MetaTrader 4 и MetaTrader 5, а также сведения о торговых счетах. Пользователям рекомендовали сменить пароли и завершить все активные сеансы.
Клиентов попросили отключить компьютеры
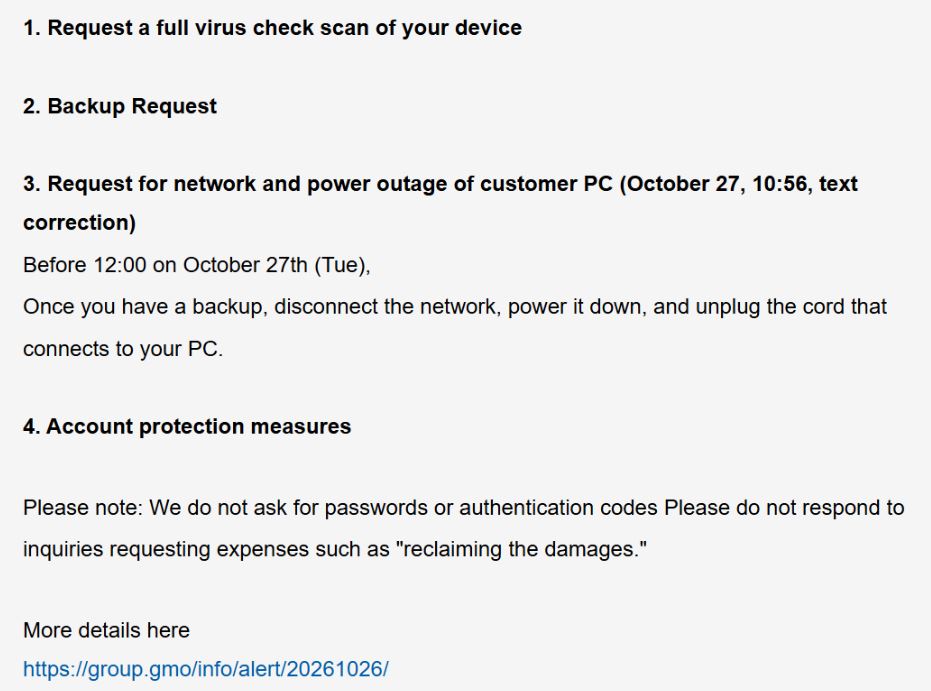
26 октября GMO предупредила, что атакующие могут опубликовать украденные сведения и активировать вредоносное ПО, ранее размещённое на серверах пользователей. На следующий день компания призвала клиентов создать резервные копии, отключить компьютеры от интернета, выключить их и отсоединить все кабели, включая кабель питания.
В устранении последствий участвовали специалисты GMO и эксперты Trend Micro. Компания также начала сканировать клиентские системы, чтобы обнаружить оставшиеся следы вредоносного ПО, и предложила предоставить замену пользователям, чьи компьютеры могли пострадать от атаки с использованием программы-вымогателя.
В последующем отчёте GMO подтвердила публикацию данных компании и клиентов, однако на момент заявления ещё проверяла подлинность размещённой информации. Организация допустила возможность дополнительной компенсации пострадавшим пользователям. Помимо этого, GMO пообещала выплатить каждому клиенту по 30 долларов за причинённые неудобства.
По имеющимся данным, злоумышленники не активировали вредоносное ПО на компьютерах клиентов. GMO попросила граждан и представителей СМИ не распространять опубликованные сведения и предупредила о возможных правовых последствиях для тех, кто будет это делать.
Инцидент произошёл на фоне продолжающегося использования уязвимостей киберпреступными группировками. Ранее компания Check Point Software сообщала, что группировка Qilin применяла незакрытую уязвимость в инструментах удалённого доступа, межсетевых экранах и VPN-системах, используемых для защиты корпоративных сетей. По данным компании, через эту ошибку были атакованы несколько десятков организаций по всему миру.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.