В старой реализации WPS Broadcom нашли уязвимость для удалённого выполнения кода
Уязвимость в Broadcom WPS Monitor позволяет атакующим в радиусе Wi‑Fi выполнять код на роутерах без пароля. В Бельгии могут быть затронуты около 1,5 млн устройств.
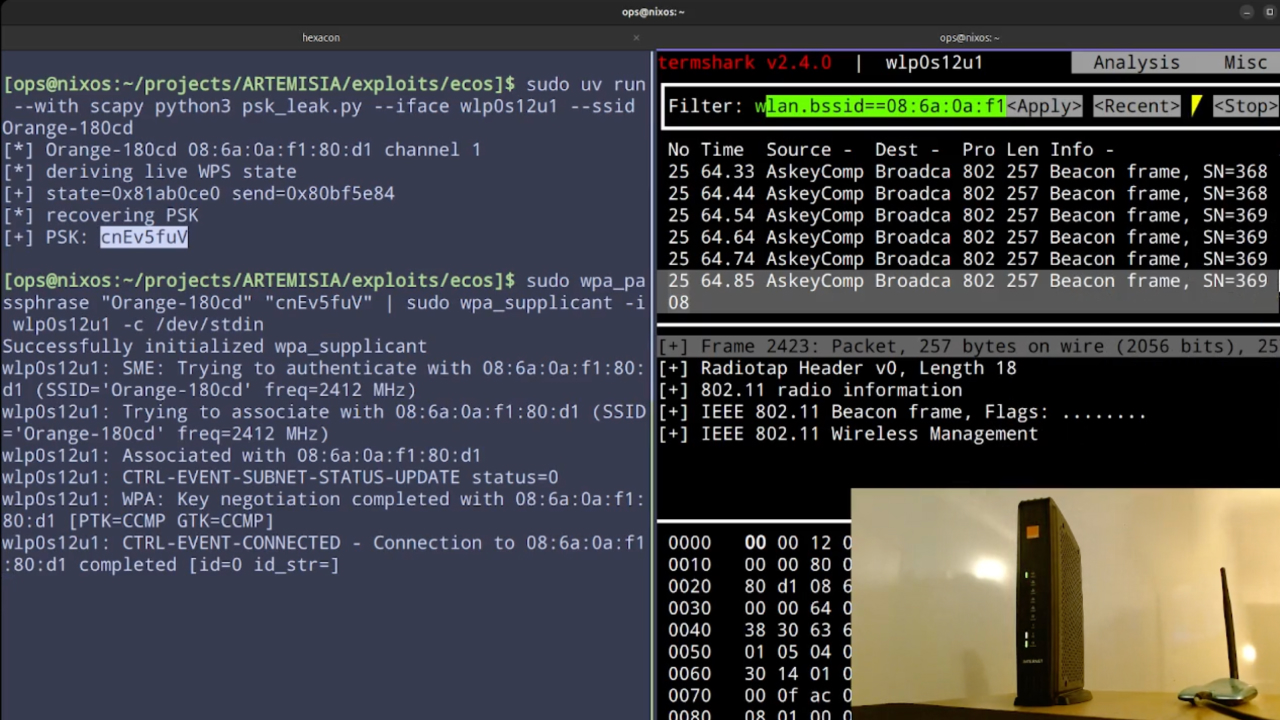
Исследователь безопасности Квентин Кайзер обнаружил уязвимость в старой реализации механизма WPS, которая используется в программном обеспечении Broadcom. Ошибка позволяет злоумышленнику, находящемуся в зоне действия Wi‑Fi, выполнять произвольный код на роутере без ввода пароля.
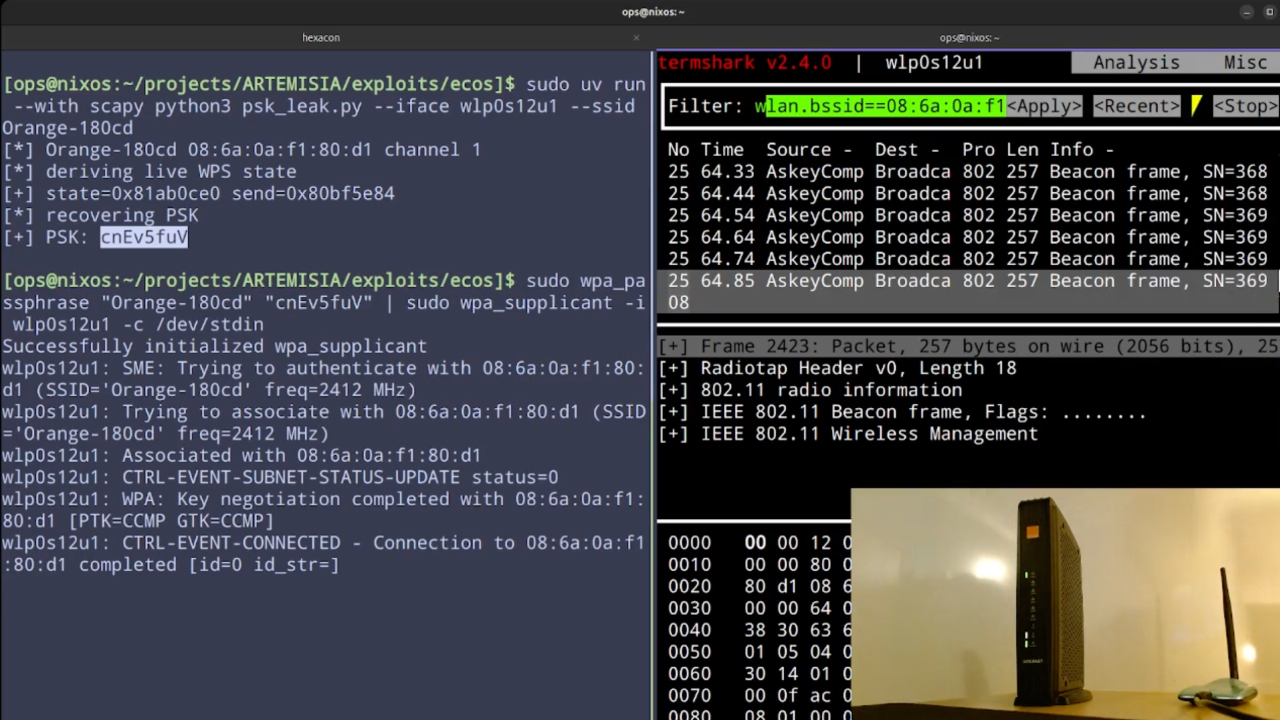
Проблема затрагивает устройства на базе eCos и Linux. Уязвимый компонент обрабатывает сообщения WPS, которые могут поступать на роутер несколькими фрагментами. При сборке этих частей в памяти ПО Broadcom некорректно проверяет границы выделенного участка. В результате данные могут записываться за его пределами и повреждать соседние области памяти.
Используя специально сформированные сообщения, атакующий может добиться выполнения собственного кода и получить контроль над устройством. В ходе тестов Кайзер смог прочитать пароль Wi‑Fi на роутере оператора Orange Belgium. На оборудовании Proximus исследователь получил доступ к командной оболочке, предназначенной для управления системой.
Какие устройства могут быть уязвимы
По данным исследователя, ошибка присутствует в оборудовании трёх бельгийских операторов: Proximus, VOO и Orange Belgium. Среди потенциально затронутых моделей называются BBOX 3V+, Askey TCG3000, Netgear CG3100 и Netgear CG3700.
В одной только Бельгии может находиться около 1,5 млн уязвимых устройств. Оценка основана на истории поставок оборудования, а не на результатах полного сканирования всех роутеров. Представители операторов пока не прокомментировали ситуацию.
Компонент не обновили после выпуска исправления
Уязвимая реализация Broadcom используется как минимум с 2010 года. В 2018 году компания выпустила исправление и заменила WPS Monitor компонентом на базе WPA Supplicant и hostapd. Однако некоторые производители не перенесли изменения в прошивки уже выпущенных устройств, поэтому старый код продолжил работать на роутерах.
Кайзер сообщил Broadcom об уязвимости в июле 2026 года и предоставил компании 90 дней до публичного раскрытия информации. В переписке представители Broadcom отказались присваивать проблеме идентификатор CVE и не стали рассказывать о ней публично.
Для самостоятельной проверки исследователь опубликовал два инструмента. Один анализирует файлы прошивки и ищет признаки компонента Broadcom WPS Monitor, а второй проверяет работающий роутер через Wi‑Fi. Наличие уязвимого компонента ещё не означает, что конкретное устройство можно атаковать без дополнительных условий, однако владельцам роутеров рекомендуется проверить наличие обновлений прошивки у производителя или оператора.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.