В LKML случайно раскрыли шесть уязвимостей ядра Linux
В открытый список рассылки разработчиков Linux попали отчёты ZDI о шести уязвимостях, включая две проблемы с потенциальным выполнением кода.
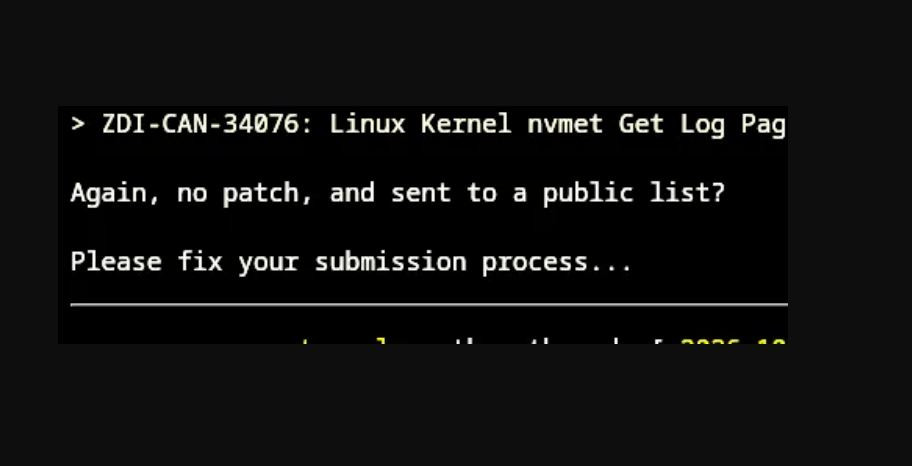
В публичный список рассылки разработчиков ядра Linux попали отчёты о шести ранее не раскрытых уязвимостях. Их направила программа Zero Day Initiative (ZDI) компании Trend Micro. Сообщения предназначались для закрытого канала, однако по ошибке оказались в LKML — открытом списке рассылки ядра.
На публикацию обратил внимание Грег Кроа-Хартман, один из ключевых сопровождающих Linux. Он ответил на каждое сообщение и поинтересовался, почему сведения об уязвимостях появились в публичном доступе. На момент раскрытия проблемы ещё не были устранены в основной ветке ядра, хотя для части из них уже подготовлены исправления, проходящие тестирование или включённые в ветки -next.
Какие проблемы стали известны
- ZDI-CAN-33549 — уязвимость в компоненте SMB Direct, вызванная целочисленным переполнением в сторону уменьшения. Она может привести к удалённому выполнению произвольного кода. Исправление уже находится в ветке, предназначенной для Linux 7.5, поэтому после публичного раскрытия его включение в mainline, вероятно, ускорится.
- ZDI-CAN-33774 — состояние гонки в KSMBD, способное привести к выполнению произвольного кода. Для этой проблемы указана оценка 9,0 по шкале CVSS.
- ZDI-CAN-33367 — уязвимость сетевой подсистемы, связанная с функцией skb_zerocopy и структурами skbuff. Она может позволить локальному пользователю повысить привилегии. Разработчики получили информацию об этой проблеме из другого источника ещё на предыдущей неделе и ожидают публикации исправления в ближайшее время.
- ZDI-CAN-34068 — ошибка в графическом драйвере VMware VMWGFX, приводящая к записи за пределами выделенного буфера. Потенциальное последствие — локальное повышение привилегий.
- ZDI-CAN-34076 — использование неинициализированного ресурса в коде NVMET, которое может привести к раскрытию информации.
- ZDI-CAN-32005 — переполнение буфера в стеке при обработке TCP-запросов search-domain. Уязвимость также может использоваться для локального повышения привилегий.
Публичное раскрытие произошло в момент, когда часть исправлений ещё не была готова для основной ветки. Это повышает риск того, что сведения о проблемах будут использованы до выхода обновлений, особенно для уязвимостей с возможностью выполнения произвольного кода.
Ситуацию дополнительно осложняет развитие автоматизированных методов анализа. Злоумышленники уже применяют обратную разработку и перебор вариантов, ускоренные инструментами искусственного интеллекта, чтобы находить отличия между версиями программ и выявлять способы эксплуатации уязвимостей.
Проблема вписывается в общую тенденцию роста числа зарегистрированных дефектов в ядре Linux. Летом сопровождающий стабильную ветку Грег Кроа-Хартман сообщал, что за первые шесть месяцев 2026 года в Linux выявили 2308 уязвимостей с отдельными CVE-идентификаторами. По этому показателю ядро поднялось со второго на первое место среди производителей программного обеспечения.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.