Под видом радара ДПС и сервиса топлива распространяют Android-троян ZloyRAT
F6 обнаружила вредоносные Android-приложения для водителей, VPN и мониторинга БПЛА. Они устанавливают троян ZloyRAT, крадущий данные и управляющий функциями телефона.
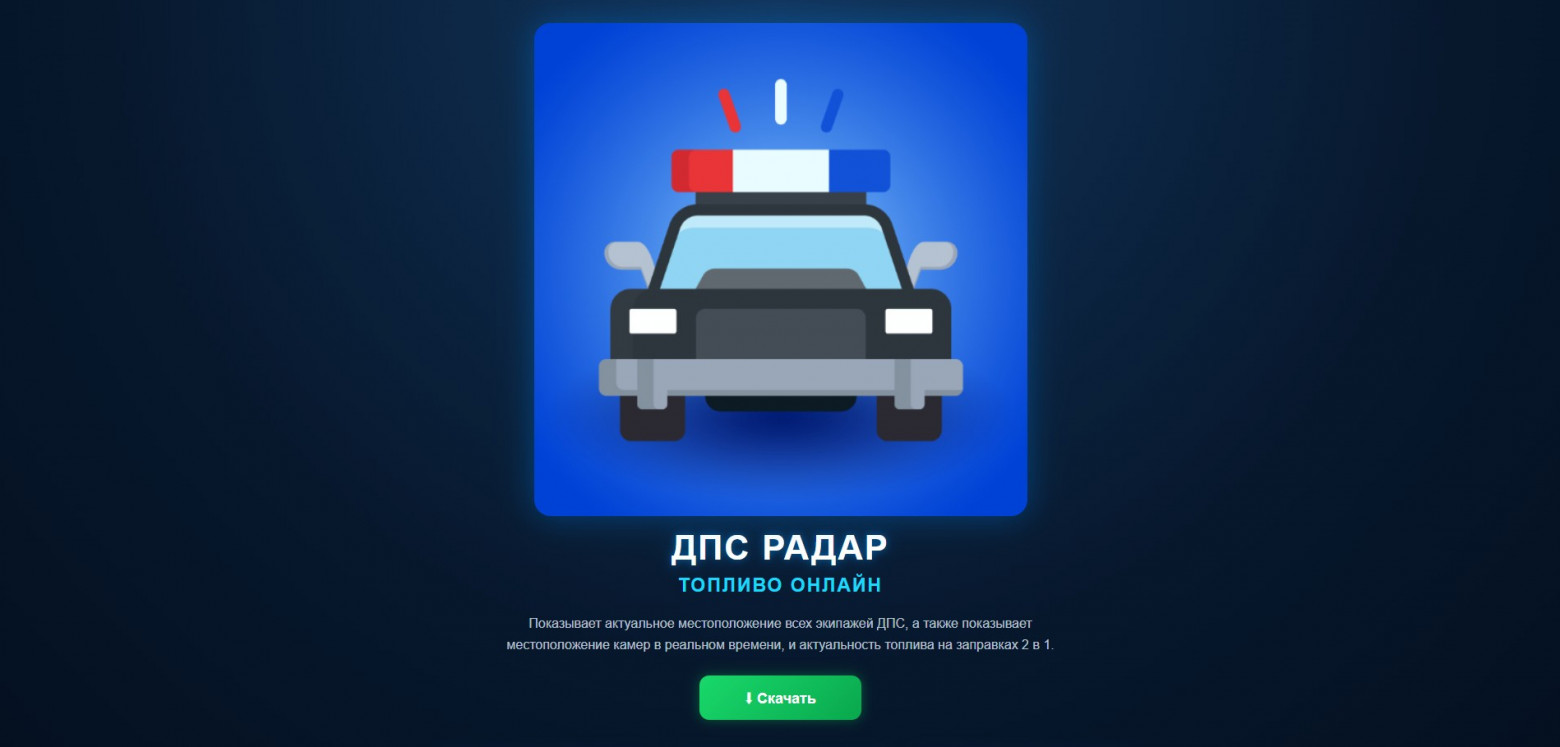
Компания F6 обнаружила новую кампанию по распространению вредоносного ПО для Android. Злоумышленники предлагают пользователям приложение «ДПС радар. Топливо онлайн», которое якобы показывает расположение экипажей ГАИ, камер фиксации нарушений и наличие топлива на автозаправках. На деле программа устанавливает дроппер трояна ZloyRAT.
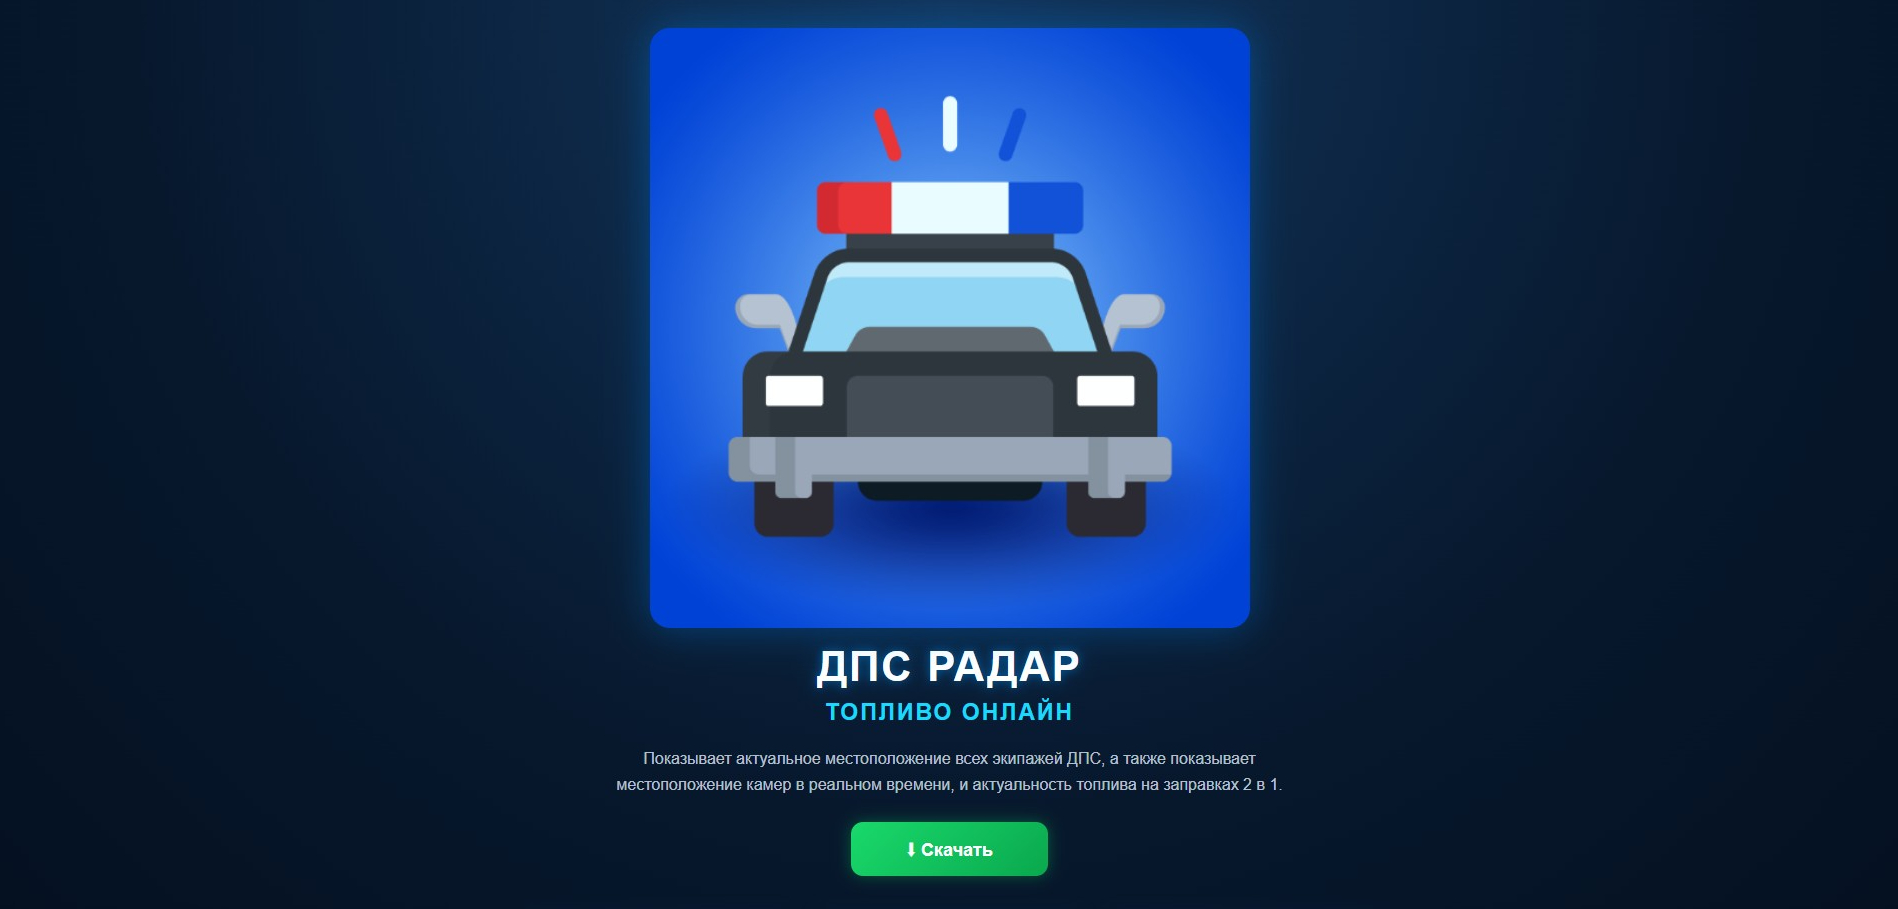
Рекламу подобных приложений распространяют в чатах, каналах и сообществах автомобилистов. В первую очередь злоумышленники ориентируются на водителей грузовиков, такси, служб доставки и каршеринга. Объединение в одной приманке темы дорожных камер и доступности топлива должно повысить интерес пользователей.
Одному сайту — несколько приманок
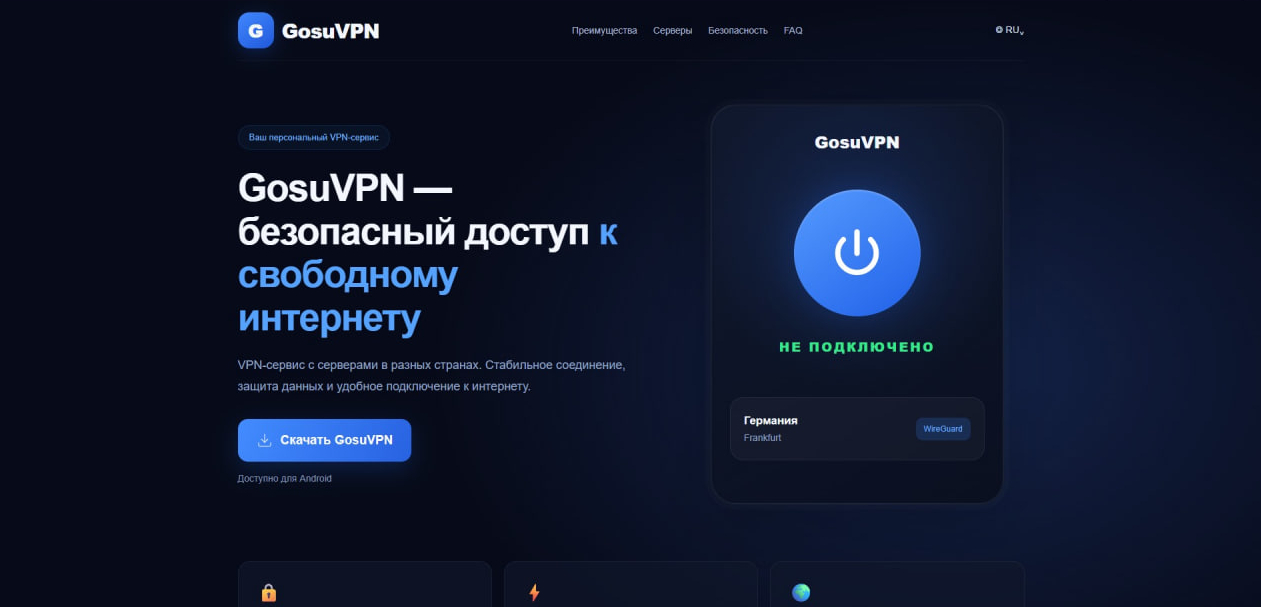
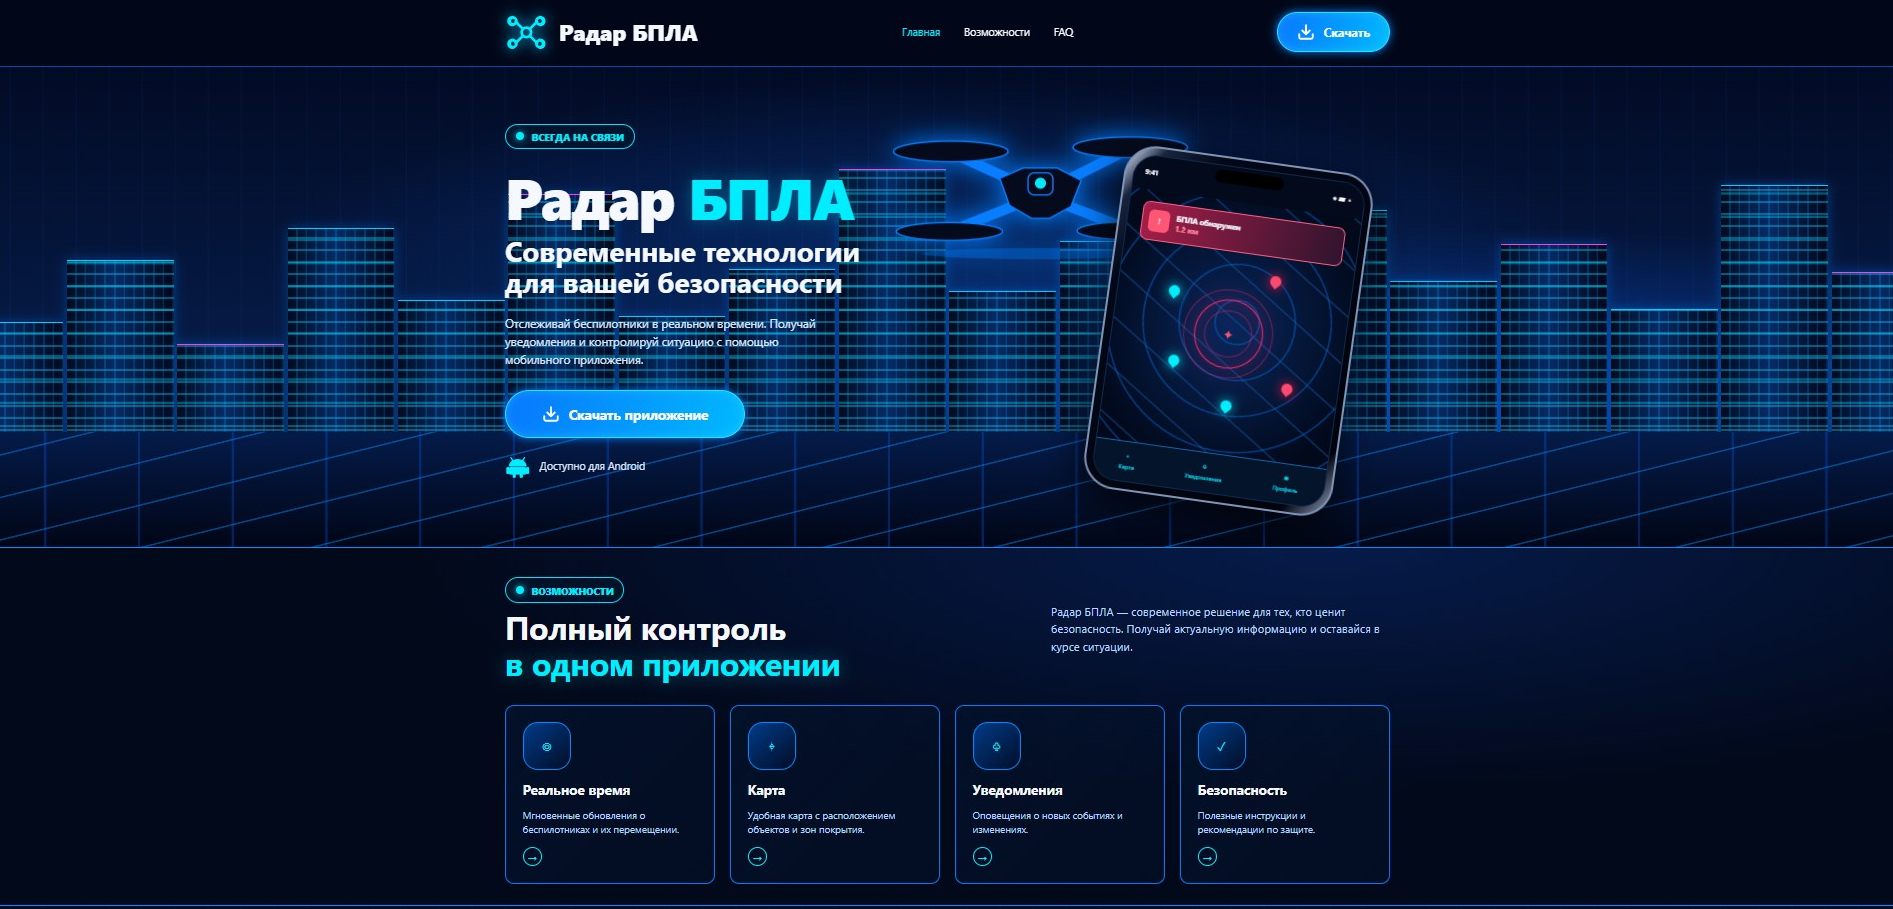
По данным F6, сайт с вредоносными APK размещён в доменной зоне .online и создан 4 октября 2026 года. Помимо «ДПС радара» на нём предлагались ещё два приложения: «GosuVPN» и «Радар БПЛА».
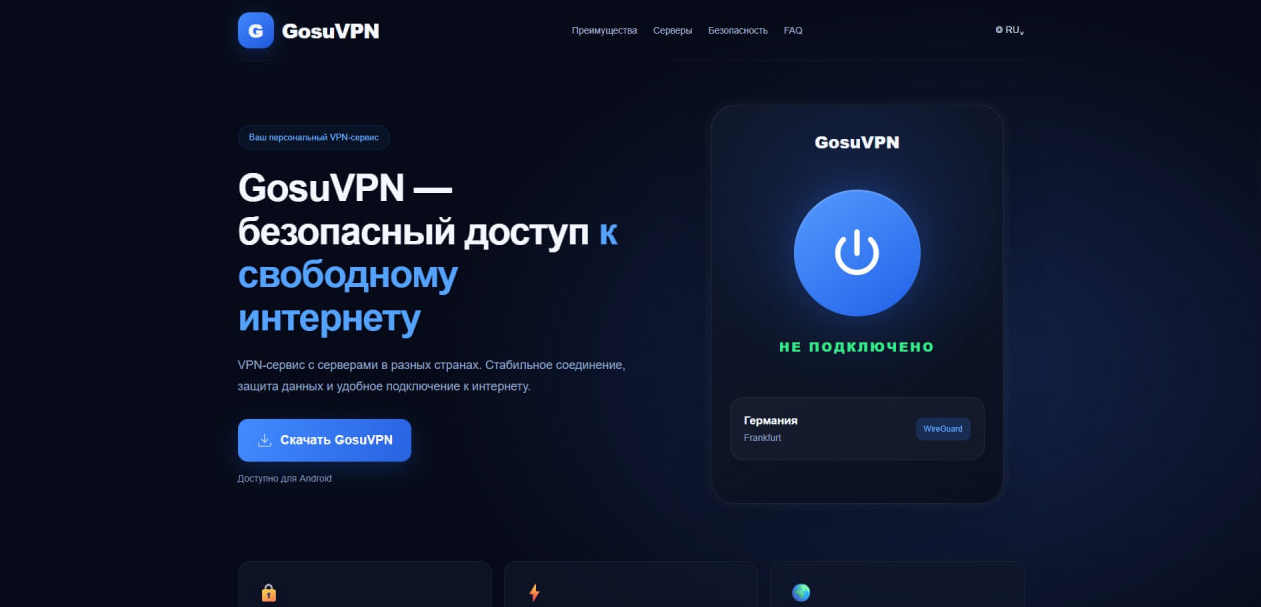
GosuVPN представляли как бесплатный государственный VPN-сервис для «безопасного доступа к свободному интернету». «Радар БПЛА» рекламировали как онлайн-карту, которая якобы позволяет в реальном времени отслеживать атаки беспилотников. Аналитики F6 установили, что все эти программы являются дропперами ZloyRAT. По обращению CERT F6 доступ к сайту заблокировали на территории России.
Что делает ZloyRAT
ZloyRAT — Android-троян, обнаруженный специалистами F6 Threat Intelligence в первой половине 2026 года. Он предназначен для сбора пользовательских данных и управления телефонными функциями. Вредоносная программа может получать сведения о контактах, входящих SMS и push-уведомлениях, отправлять SMS и USSD-команды, а также совершать звонки на указанный злоумышленниками номер.
При первом запуске троян запрашивает доступ к SMS, а затем — разрешения на чтение контактов и управление звонками. Кроме того, приложение маскирует свою работу под легитимный сайт, открывая его на экране смартфона. Из-за этого пользователь может не заметить, что установил вредоносную программу. Среди возможных признаков заражения F6 называет замедление работы устройства.
Троян интересуют данные более чем из 60 приложений российских банков и финансовых сервисов, а также из маркетплейсов, государственных сервисов и Telegram.
Топливная тема остаётся приманкой
Специалисты F6 отмечают, что в 2026 году злоумышленники активно используют интерес к топливу и сервисам, связанным с автомобилями. Ранее под видом радаров беспилотной опасности и карт АЗС распространяли RedWing Stealer: эксперты обнаружили более 800 его образцов. Вредоносные файлы также маскировали под VPN, моды и читы для мобильных игр и сервисы просмотра видео для взрослых.
Кроме распространения вредоносных APK, мошенники создавали сайты для продажи топлива, фишинговые страницы с предложениями банковских «программ лояльности» и поддельные ресурсы сетей АЗС. Такие страницы использовали для кражи аккаунтов в Telegram, сбора данных пользователей и обмана покупателей.
Как защитить Android-смартфон
- Скачивайте приложения только из доверенных источников и не устанавливайте APK из мессенджеров, форумов, рекламных сообщений и непроверенных сайтов.
- Отключите установку приложений из неизвестных источников для браузеров и файловых менеджеров.
- Проверяйте, какие разрешения запрашивает приложение. Доступ к SMS, контактам и звонкам у программы, которой они не нужны по смыслу, должен насторожить.
- Перед установкой проверяйте подозрительные файлы и ссылки специализированными сервисами. Обнаружение признаков trojan, dropper, banker или spyware означает, что файл устанавливать нельзя.
Если вредоносное приложение уже установлено, его нужно удалить, проверить выданные разрешения и просканировать устройство антивирусом. При наличии доступа к SMS, уведомлениям или специальным возможностям рекомендуется с другого устройства сменить пароли, проверить банковские операции и при необходимости связаться с банком. Подозрительные сайты можно передать на проверку через платформу «Антифишинг».
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.