Исследователь заявил о zero-click-атаке на Telegram для iOS через анимированные стикеры
Сайфелдин Азиз сообщил о цепочке уязвимостей, позволявшей выполнять код в Telegram для iOS без действий пользователя.
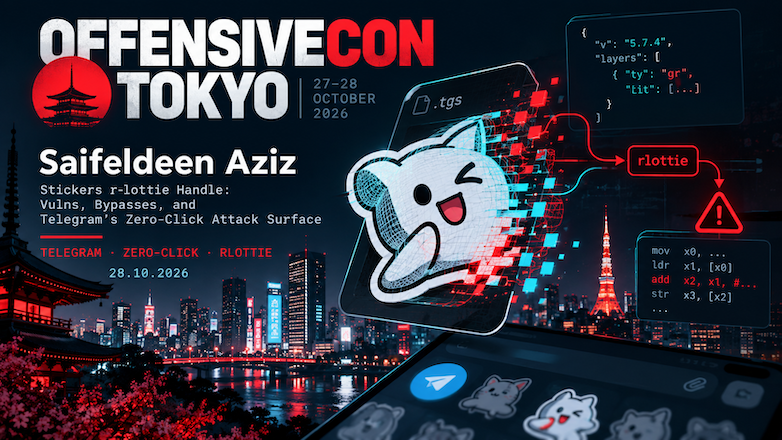
На конференции OffensiveCon Tokyo 28 октября исследователь безопасности Сайфелдин Азиз представил результаты годового анализа Telegram. По его словам, он объединил уязвимости библиотеки обработки анимированных стикеров с ошибками серверной проверки файлов и получил возможность выполнять произвольный код в Telegram для iOS без действий со стороны пользователя.
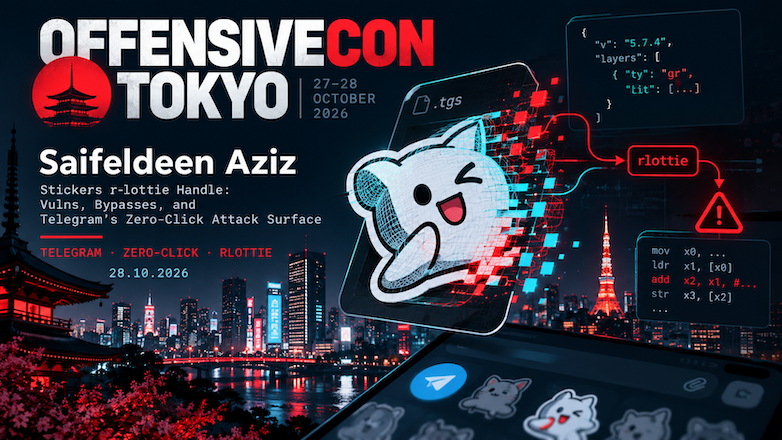
В основе атаки лежит библиотека rlottie. Telegram использует её для воспроизведения стикеров формата TGS — сжатых JSON-файлов, содержащих описание векторной анимации. После получения такого файла клиент самостоятельно разбирает его и отрисовывает кадры.
Азиз исследовал rlottie с помощью фаззинга, которым управляли большие языковые модели. В ходе работы были обнаружены несколько ошибок повреждения памяти, затрагивающих версии Telegram для iOS, Android и настольных операционных систем. Однако сами по себе эти ошибки ещё не гарантировали возможность атаки: Telegram проверяет загружаемые стикеры на своих серверах и должен отбрасывать потенциально опасные файлы до того, как они попадут в клиент.
Поэтому исследователь отдельно изучил механизм проверки и доставки стикеров. Он обнаружил логические ошибки, позволявшие обходить серверные и клиентские ограничения. Объединив эти проблемы с уязвимостями rlottie, Азиз построил цепочку эксплуатации и, согласно описанию его доклада, добился выполнения кода в Telegram для iOS без взаимодействия с пользователем.
Проблема серверной защиты
Случай показывает, что безопасность в этой схеме зависит не только от исправности клиентского кода. Уязвимая библиотека остаётся установленной в официальном приложении, а защита строится на предположении, что сервер сможет отфильтровать все опасные варианты входных данных. Ошибка в логике проверки или доставки способна разрушить этот барьер.
Ранее, в марте 2026 года, исследователь Майкл Деплант из Zero Day Initiative сообщил Telegram о другой уязвимости rlottie. Позднее ей присвоили идентификатор CVE-2026-111105. Изначально проблему оценили в 9,8 балла по CVSS, но затем снизили оценку до 7,0, учитывая заявленные Telegram серверные меры защиты.
Telegram указывал, что загружаемые стикеры проходят проверку на серверах мессенджера до воспроизведения. Через две недели компания запросила у ZDI полную цепочку удалённого выполнения кода. В ZDI ответили, что требование предоставить полностью работающий RCE-эксплойт не соответствует обычной практике ответственного раскрытия уязвимостей. 15 октября организация опубликовала описание проблемы со статусом 0-day.
В случае CVE-2026-111105 речь шла об ошибке преобразования числовых значений, которая могла приводить к записи перед началом выделенного буфера. При этом оценка ZDI предполагала необходимость взаимодействия пользователя, тогда как представленная Азизом цепочка, по его утверждению, относится к классу zero-click-атак.
Исследователь заявил, что даже после получения результатов его работы Telegram продолжал делать основной упор на ограничения доставки опасных данных, оставляя уязвимый код обработки анимации в официальных клиентах. Он поставил под сомнение надёжность подхода, при котором защита от клиентских уязвимостей полностью зависит от серверной логики поставщика мессенджера.
Пока опубликовано только описание доклада, а не полный технический разбор цепочки. Поэтому неизвестны точные условия эксплуатации, версии затронутых клиентов и ограничения продемонстрированной атаки. Независимого подтверждения работоспособности этой zero-click-цепочки в открытых материалах также нет.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.