В Signal исправили критическую уязвимость, из-за которой звонки могли не завершаться
Ошибка в библиотеке RingRTC позволяла перегрузить очередь событий и оставить активными аудио- или видеоканалы после завершения звонка.
В мессенджере Signal обнаружили критическую уязвимость, из-за которой звонок мог завершаться некорректно. После того как один из участников прекращал разговор, аудиозапись или передача видео могли продолжаться, в том числе без явного уведомления пользователя.
Проблеме присвоили идентификатор CVE-2026-113380 и оценку 9,3 из 10 по шкале CVSS. Ошибка затрагивала все версии библиотеки RingRTC вплоть до 2.72.0. Это разработанная Signal надстройка над WebRTC, отвечающая за специфические функции голосовых и видеозвонков в мессенджере.
Как работала атака
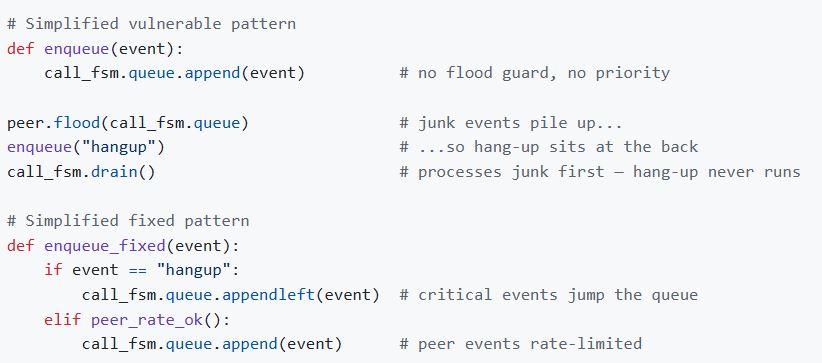
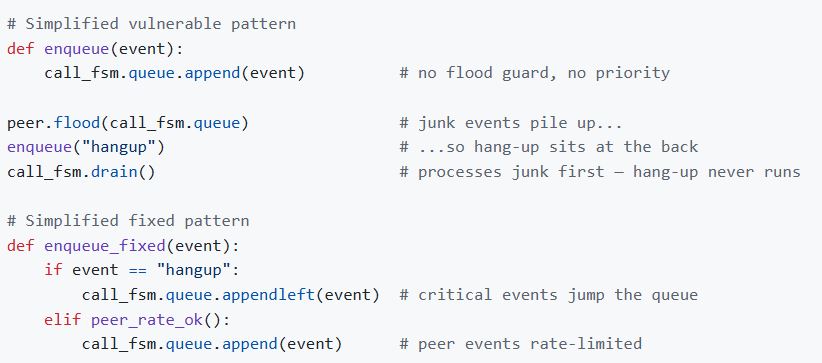
Уязвимость была связана с очередью событий конечного автомата, который управляет состоянием вызова. Злоумышленник мог отправить большое количество запросов и перегрузить эту очередь. В результате система переставала своевременно обрабатывать команды, включая запрос на завершение звонка.
Такую атаку классифицировали как отказ в обслуживании. В отчёте на GitHub она отнесена к категории CWE-754 — ненадлежащая проверка необычных или исключительных условий. Авторы также опубликовали концептуальный пример на Python, показывающий, как переполнение очереди способно заблокировать обработку команды завершения вызова.
При успешной эксплуатации собеседник мог считать, что разговор закончился, хотя канал передачи звука, видео или оба канала оставались активными. В классификации CVE сложность атаки указана как низкая. При этом в каталоге известных эксплуатируемых уязвимостей CISA пока нет данных о применении этой проблемы в реальных атаках.
Что изменили разработчики
Сравнение RingRTC 2.72.0 с предыдущими версиями показывает, что разработчики изменили обработку состояния вызова. Теперь конечный автомат может распознавать запрос на завершение разговора независимо от содержимого очереди событий. Кроме того, в библиотеку добавили тайм-аут, который должен предотвращать блокировку завершения вызова при зависании системы.
Пользователям Signal рекомендуется обновить мобильные и десктопные приложения до последних доступных версий. Это снижает риск ситуации, при которой после завершения разговора микрофон или камера продолжают работать незаметно для владельца устройства.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.