В nginx 1.31.7 добавили поддержку MMDB и исправили пять уязвимостей
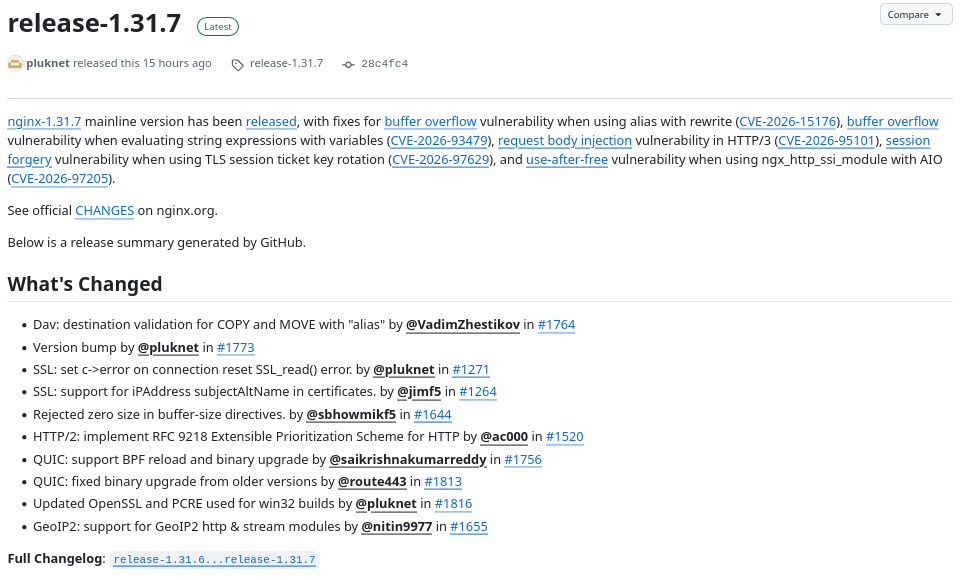
Вышел nginx 1.31.7: сервер получил поддержку баз MaxMind MMDB, обновления для HTTP/2 и QUIC, а также исправления пяти уязвимостей.
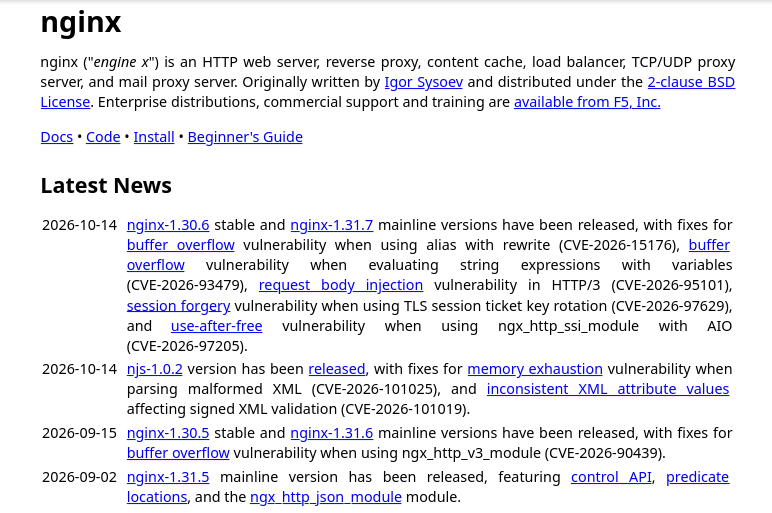
14 октября 2026 года вышел nginx 1.31.7 — новая версия высокопроизводительного HTTP-сервера и многопротокольного прокси-сервера. Проект написан на C и распространяется под лицензией BSD.
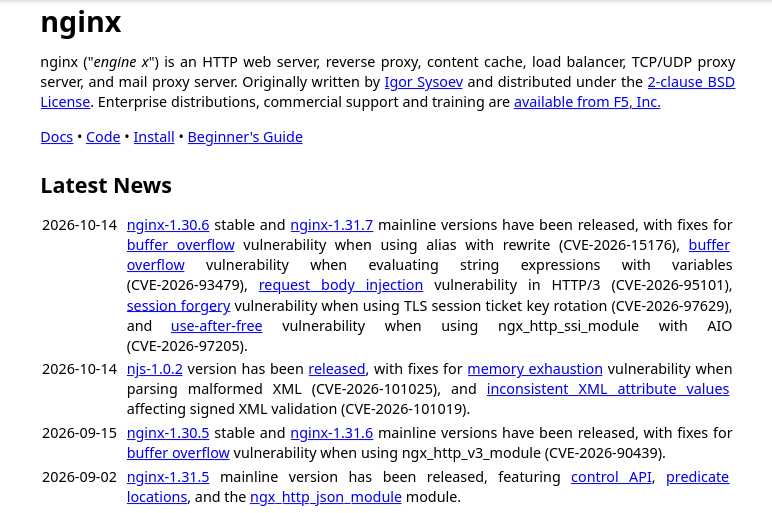
Ветка 1.31 относится к основной, развиваемой линии nginx. В дальнейшем на её базе планируют сформировать стабильную ветку 1.32. Для сравнения, nginx 1.28.0 выпустили в апреле 2025 года, ветка 1.29 появилась в июне 2025-го, nginx 1.30 — в апреле 2026-го, а разработка серии 1.31 началась в мае 2026 года.
Новые возможности
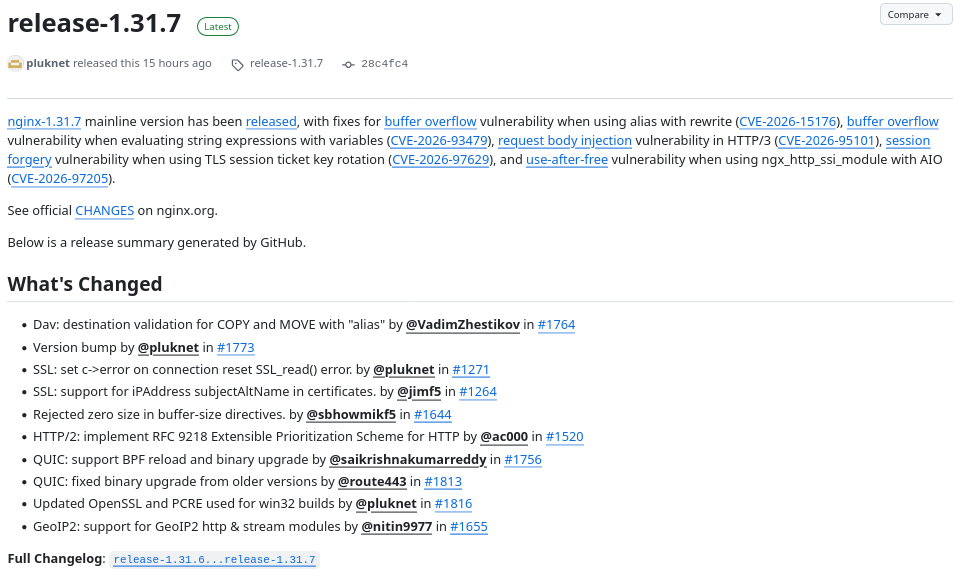
В модули ngx_http_geoip_module и ngx_stream_geoip_module добавили поддержку баз данных MaxMind в формате MMDB. Это позволяет использовать современный формат геолокационных баз в конфигурациях nginx.
В новой версии появилась проверка SSL-сертификатов, используемых на бэкенде, по IP-адресу. Также реализовали возможность переконфигурации и обновления исполняемого файла при использовании директивы quic_bpf.
Модуль ngx_http_v2_module получил схему расстановки приоритетов, соответствующую RFC 9218. Документ описывает современный механизм приоритизации HTTP-запросов и заменяет устаревший подход, применявшийся в ранних версиях протокола.
Исправленные уязвимости
Разработчики устранили пять проблем безопасности. Уязвимость CVE-2026-15176 связана с переполнением буфера при использовании директивы alias в конфигурациях, где rewrite изменяет URI запроса, после чего выполняется перенаправление к файлу.
CVE-2026-93479 позволяет столкнуться с переполнением буфера при выполнении строковых выражений с переменными. Проблема проявляется при вычислении пути к корневому каталогу и при ведении журналов в модулях HTTP и stream.
Уязвимость CVE-2026-95101 затрагивает обработку некорректных фреймов HTTP/3. В определённых условиях это могло привести к обходу ограничения client_max_body_size и подстановке сторонних данных в проксируемый запрос, поскольку часть содержимого обрабатывалась как тело запроса.
Исправление CVE-2026-97629 устраняет возможность подделки TLS-сеансов. Причиной было оставление одного из сессионных ключей неинициализированным во время его ротации. Ещё одна проблема, CVE-2026-97205, представляла собой обращение к уже освобождённой памяти. Она возникала при использовании команды include virtual на SSI-страницах совместно с асинхронным вводом-выводом AIO.
Администраторам nginx, использующим затронутые функции, следует учитывать изменения при планировании обновления конфигураций и переходе на новую версию сервера.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.
Читайте новые материалы журнала — свежие сюжеты каждый день.
На главную