Мошенники начали прикрывать QR-рассылки сбоями Яндекса и проверками от ведомств
Злоумышленники рассылают компаниям поддельные уведомления о проверках и требуют оплатить «спецдоставку» документов через QR-код.
Российская компания F6 зафиксировала новую волну фишинговых рассылок, направленных на организации. Мошенники используют тему проблем с интернетом и сбоев в работе Яндекса, чтобы убедить сотрудников перейти по QR-коду и оплатить якобы обязательную доставку документов.
Письма отправляют от имени федеральных служб. В заголовках встречаются формулировки вроде «Отдел контроля» и обозначения исходящей корреспонденции с названием ведомства. Сообщения оформлены как официальные извещения, требования или предписания и подписаны «старшим инспектором контролирующего отдела» — имена отправителей меняются в зависимости от выбранной легенды.
В письмах говорится, что в отношении компании якобы назначена внеплановая выездная проверка, начаты контрольные мероприятия или предусмотрена административная ответственность. Причиной называют жалобу либо распоряжение. Более подробные сведения, утверждают злоумышленники, направлены «специальной доставкой» в виде физических документов.
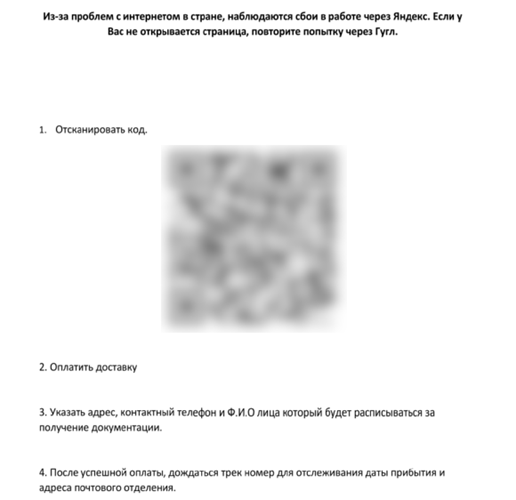
Чтобы получить корреспонденцию, адресату предлагают открыть инструкцию в PDF или воспользоваться указаниями из самого письма. Следующий шаг — отсканировать QR-код, оплатить доставку, а затем указать адрес и ФИО получателя. Обычно сумма платежа составляет от 400 до 600 рублей.
В отдельных сообщениях мошенники заранее объясняют возможные проблемы с переходом на страницу: они утверждают, что из-за сбоев в интернете у пользователей может не открываться Яндекс, и советуют повторить попытку через Google. По данным F6, такие формулировки атакующие применяют с начала 2026 года, а осенью эта легенда стала особенно востребованной.
Цель схемы не ограничивается небольшим переводом. Фишинговые страницы, на которые ведут QR-коды, имитируют сайты служб доставки и запрашивают реквизиты банковской карты. Кроме того, злоумышленники собирают ФИО и адрес жертвы. В дальнейшем эти данные могут использоваться для других атак.
Кто стоит за рассылками
Специалисты Threat Intelligence F6 отслеживают кампанию под названием QRGos TA. По данным компании, злоумышленник действует как минимум с осени 2025 года и распространяет письма с QR-кодами, ведущими на поддельные страницы оплаты. Для маскировки регистрируются домены, похожие на адреса официальных сайтов государственных служб.
В первой половине 2026 года рассылки отправлялись от имени трех федеральных служб. В сентябре и октябре атакующий добавил к легендам еще два ведомства. Осенью получателями сообщений стали российские организации как минимум из пяти отраслей: промышленности, логистики, строительства, розничной и интернет-торговли. Атаки также затронули компании, работающие в сфере обращения с коммунальными отходами.
Фишинговые сайты размещались в доменных зонах .ru, .beer, .biz, .cam, .casa, .click, .info, .lat, .me, .rest, .shop, .space и .wiki. В F6 сообщили, что рассылки среди клиентов компании удалось заблокировать с помощью системы защиты корпоративной почты F6 Business Email Protection.
Как не попасться на QR-фишинг
- Не сканируйте QR-коды из писем и сообщений, отправленных неизвестными или непроверенными адресатами.
- Проверяйте домен отправителя и адрес страницы, на которую ведет код. Подозрение должны вызывать лишние слова, дефисы, региональные приставки и необычные доменные зоны.
- Сопоставляйте содержание письма с адресом ссылки. Уведомление от государственного ведомства не должно вести на посторонний сайт, не связанный с его официальной инфраструктурой.
- Если письмо вызывает сомнения, самостоятельно найдите официальный сайт ведомства и свяжитесь с ним по указанным там контактам.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.
Читайте новые материалы журнала — свежие сюжеты каждый день.
На главную