Ledger подтвердила продажу скомпрометированных кошельков через реселлера
В устройства Ledger, проданные через CryptoBilis в магазинах MediaMarkt, встроили LTE-модуль для перехвата сид-фраз и вывода средств.
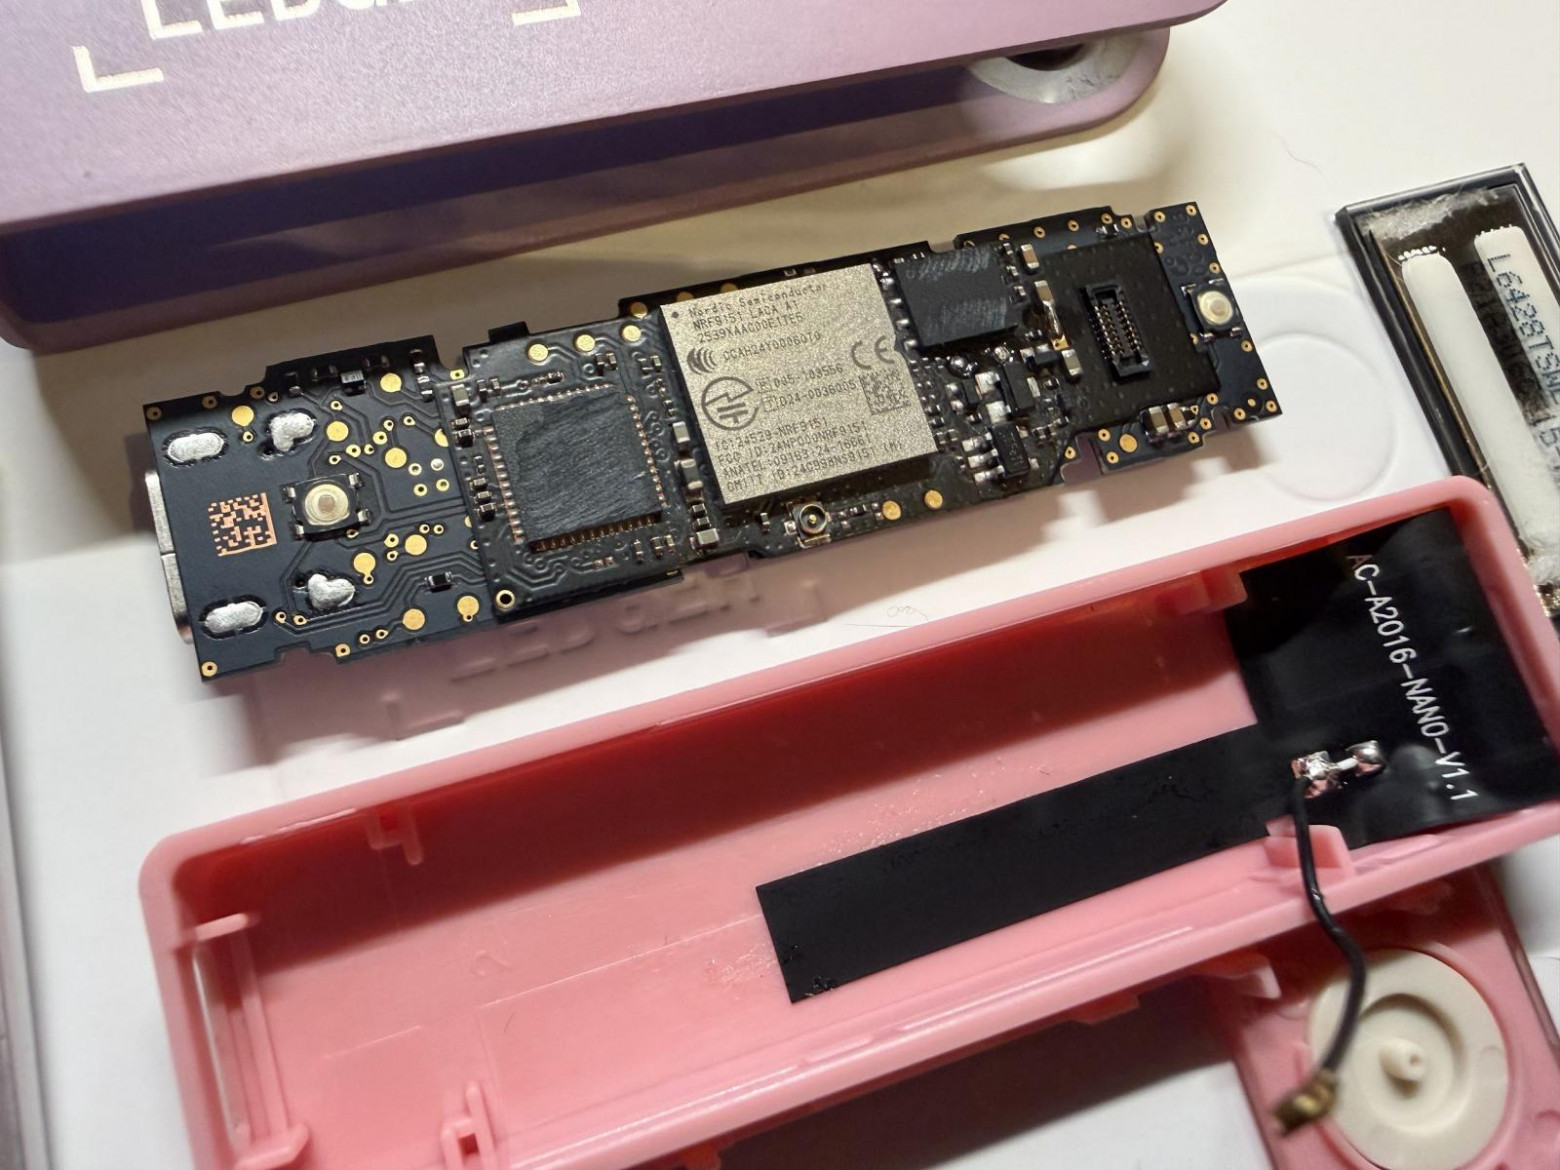
Компания Ledger подтвердила, что часть её аппаратных криптокошельков была модифицирована до продажи. В устройства добавили несанкционированный аппаратный модуль, который мог использоваться для получения доступа к средствам владельцев.
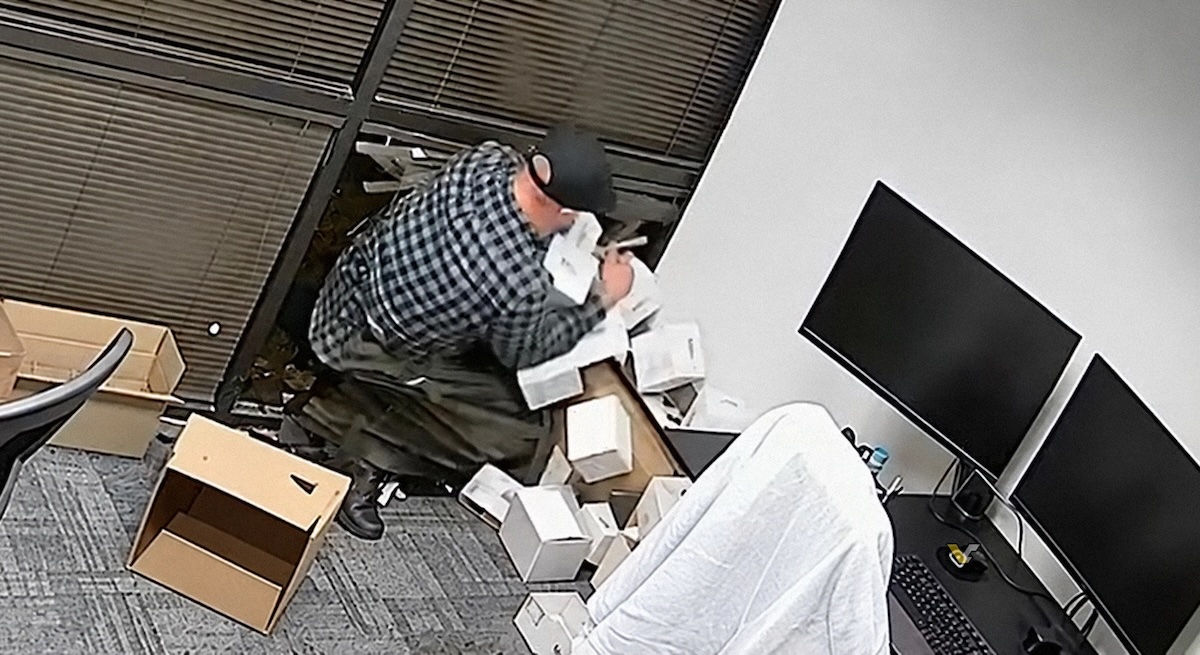
О проблеме на этой неделе сообщил покупатель под ником 0xJohannes_. Он рассказал, что приобрёл два кошелька Ledger в магазинах сети MediaMarkt. При распаковке в обоих устройствах обнаружились лишние кабели и встроенный LTE-модуль, которого не должно быть в оригинальной конструкции. Покупатель записал процесс на видео и призвал компанию отозвать подозрительную продукцию.
По словам Марка Карпелеса, главы Karpeles Lab и технического директора Shells.com, обнаруженная модификация заметно сложнее более ранних подобных вмешательств. В этот раз злоумышленники использовали гибкую печатную плату, изготовленную промышленным способом по заказу, а не собранную вручную.
Эксперт считает, что вредоносная система могла получать сид-фразу кошелька, перехватывая нажатия кнопок и информацию, выводимую на дисплей. Затем данные передавались злоумышленникам через LTE-соединение с использованием eSIM.
Ledger подтвердила факт несанкционированного вмешательства, однако пока не установила, когда именно и каким образом устройства были изменены. В компании заявили, что все подтверждённые случаи связаны с продукцией, проданной через реселлера CryptoBilis.
Производитель отдельно подчеркнул, что его собственные каналы прямых продаж, по имеющейся информации, не были скомпрометированы. При этом Ledger начала внутреннее расследование жалоб пользователей и потребовала от CryptoBilis прекратить продажу устройств компании.
Случай показывает, что при покупке аппаратных криптокошельков важны не только упаковка и внешний вид устройства, но и канал поставки. Модификация на этапе перепродажи может быть практически незаметной и создавать риск компрометации секретных данных ещё до первой настройки кошелька.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.
Читайте новые материалы журнала — свежие сюжеты каждый день.
На главную