Кибератака вывела из строя холодильники в сотнях французских супермаркетов
Злоумышленники перевели системы охлаждения в режим разморозки. Пострадали более 400 магазинов, а 85% подключённых устройств имели известные уязвимости.
В ночь с 11 на 12 октября 2026 года киберпреступники атаковали системы управления холодильным оборудованием в сотнях французских супермаркетов. Злоумышленники перевели холодильники и морозильные камеры в режим разморозки: в некоторых устройствах температура поднялась до 50 °C, а отдельное оборудование, по словам прокурора Парижа, начало загораться.
Магазинам пришлось утилизировать свежие и замороженные продукты. По данным Futura-Sciences, инцидент затронул более 400 торговых точек, а общий ущерб может составить миллионы евро.
Среди пострадавших оказались магазины Carrefour, Intermarché, Netto, Monoprix, E.Leclerc и Coopérative U. В Carrefour сообщили о 80 затронутых магазинах. У сетей Intermarché и Netto, входящих в группу Les Mousquetaires, пострадали более 300 точек. Monoprix заявила примерно о 5% затронутых магазинов.
Генеральный директор Coopérative U Доминик Шельшер рассказал радиостанции RTL, что атака затронула 80 из 2 000 магазинов сети. Компания не покупает оборудование Danfoss напрямую: системы устанавливают и обслуживают подрядчики, отвечающие за холодильную инфраструктуру.
Большинство систем имели известные уязвимости
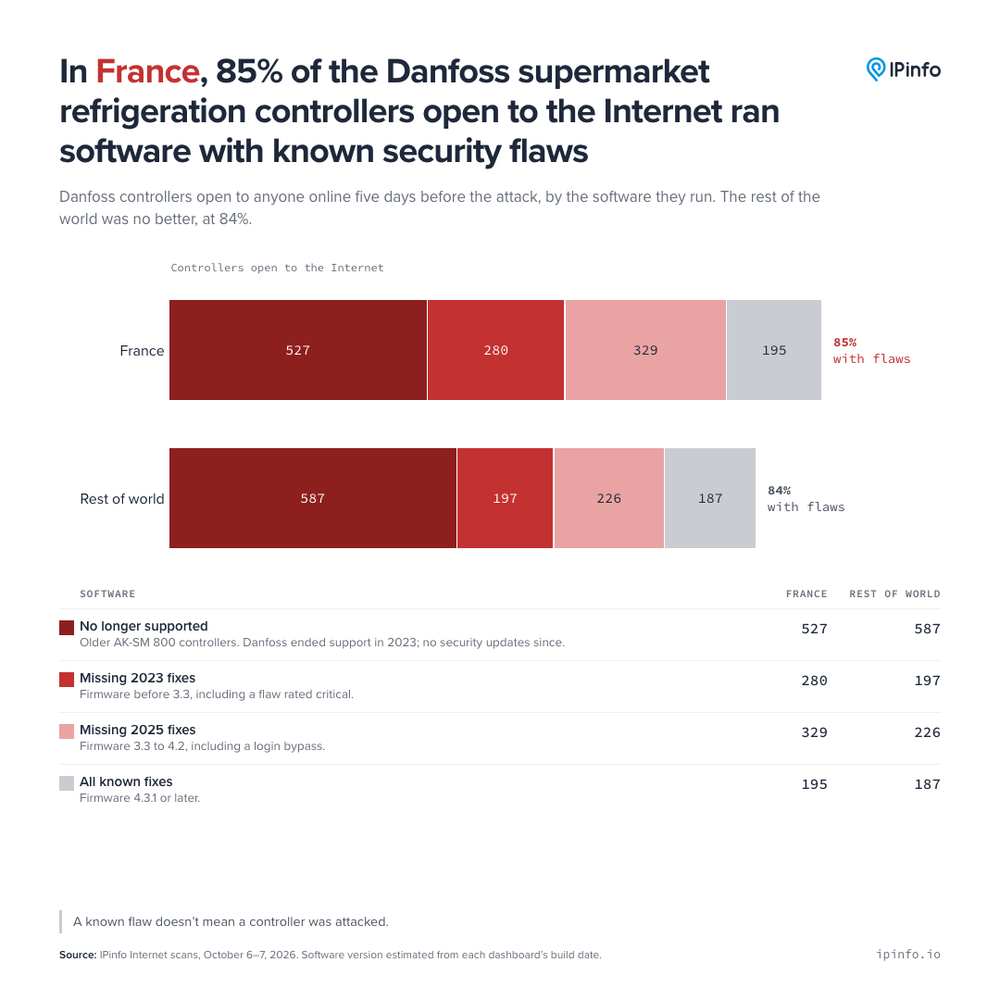
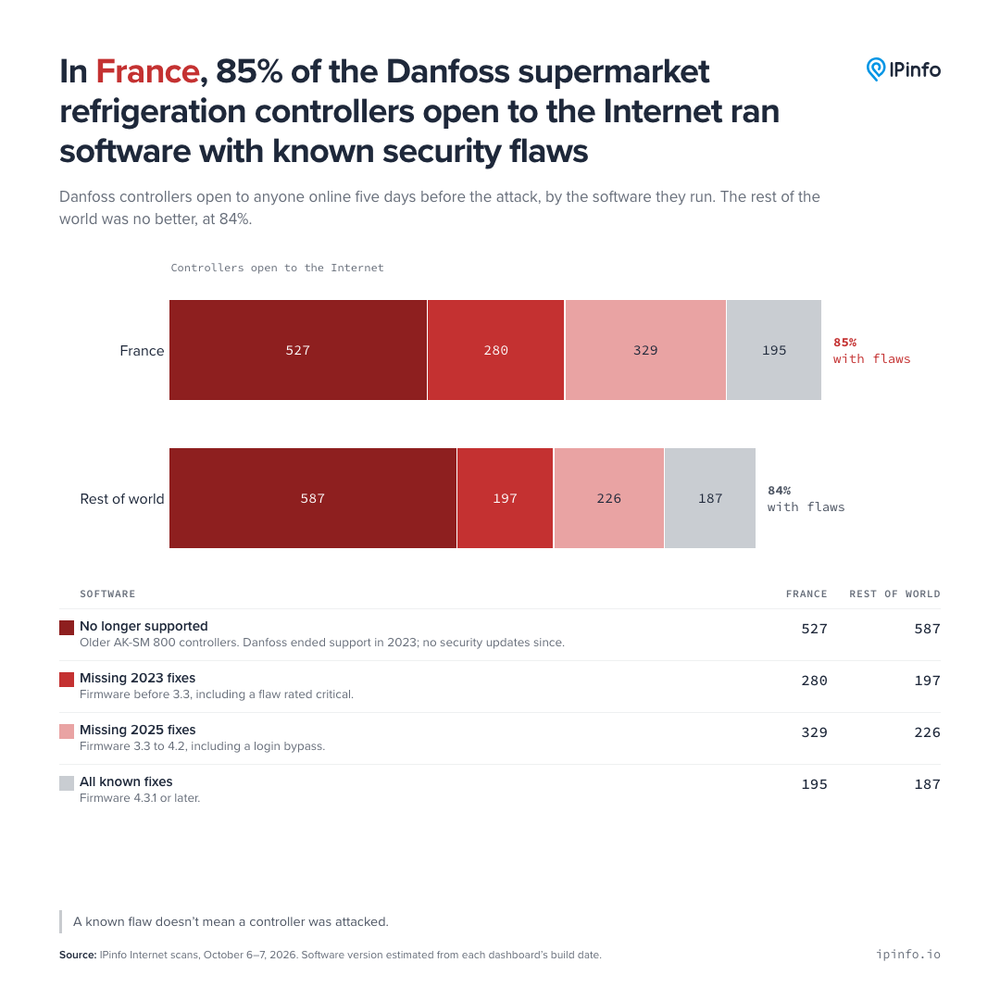
Исследователи компании Pinfo изучили состояние подключённых систем до атаки. По их данным, 85% устройств работали на программном обеспечении с известными уязвимостями. В эту группу входили 527 устаревших контроллеров, которые Danfoss больше не поддерживает. Только 195 устройств имели все доступные обновления безопасности.
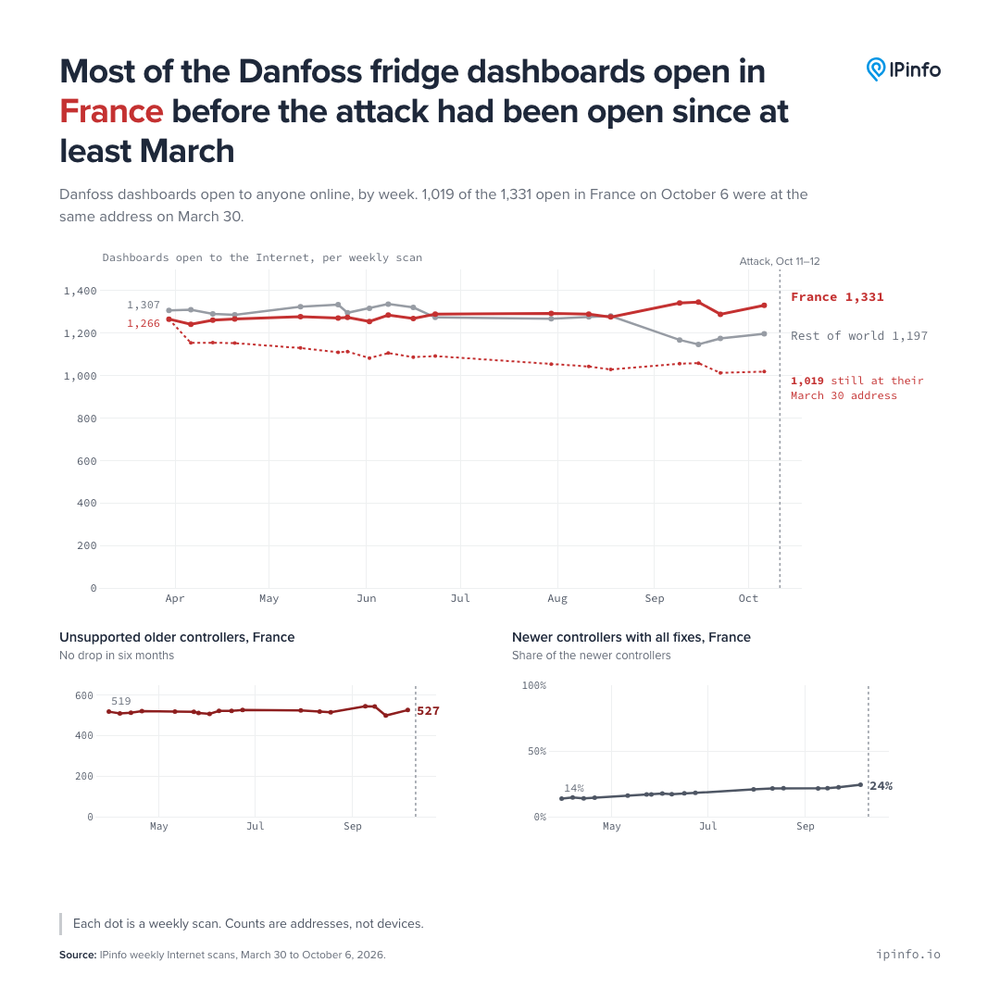
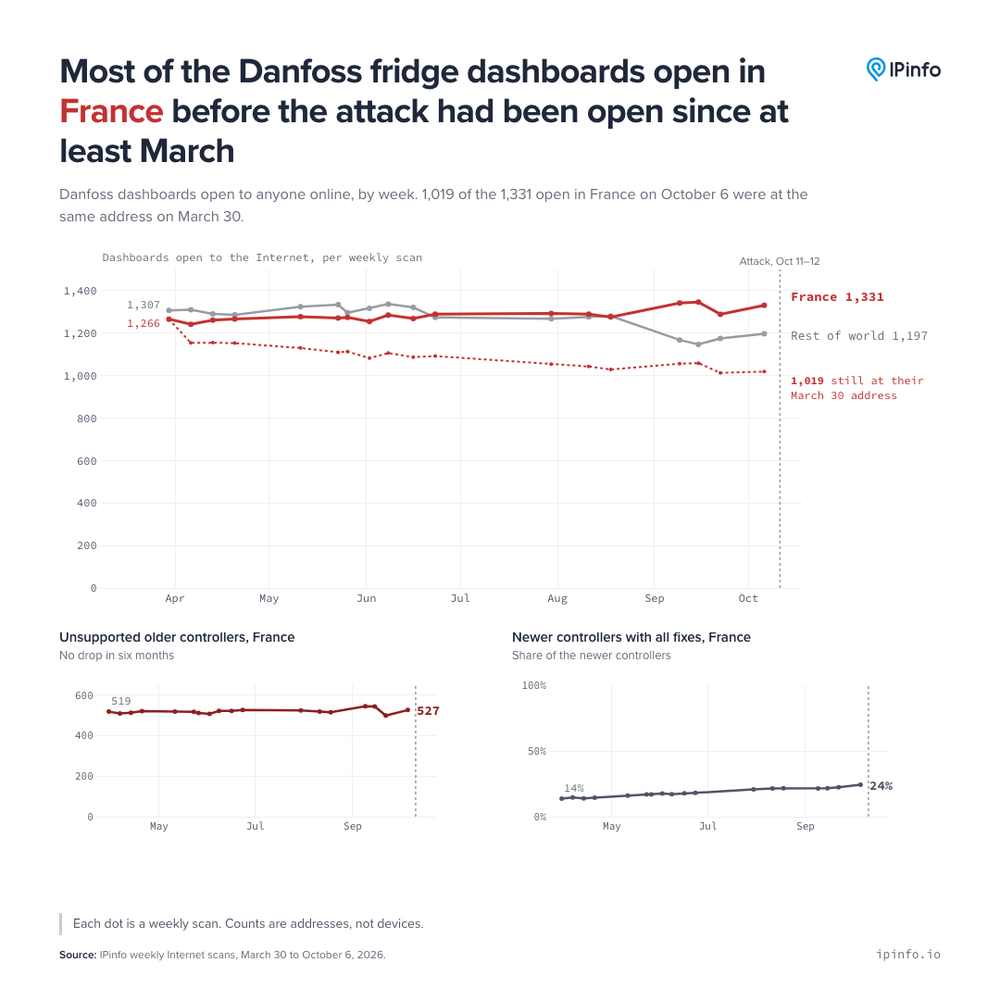
Проблема сохранялась не менее полугода. 1 019 французских панелей управления оставались доступными по тем же сетевым адресам ещё 30 марта. За этот период доля полностью обновлённых систем выросла лишь с 14% до 24%. В других странах доля уязвимых устройств была сопоставимой и составляла около 84%, однако во Франции в интернет были подключены тысячи таких систем.
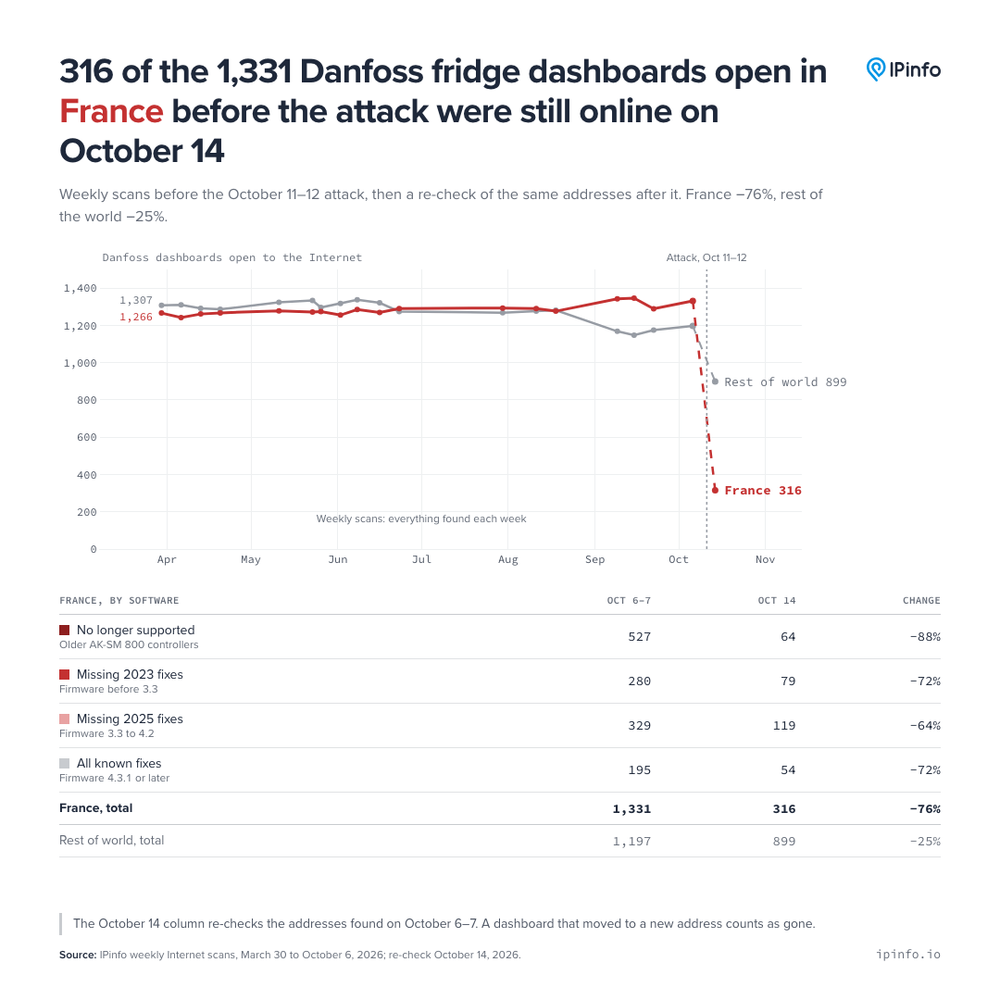
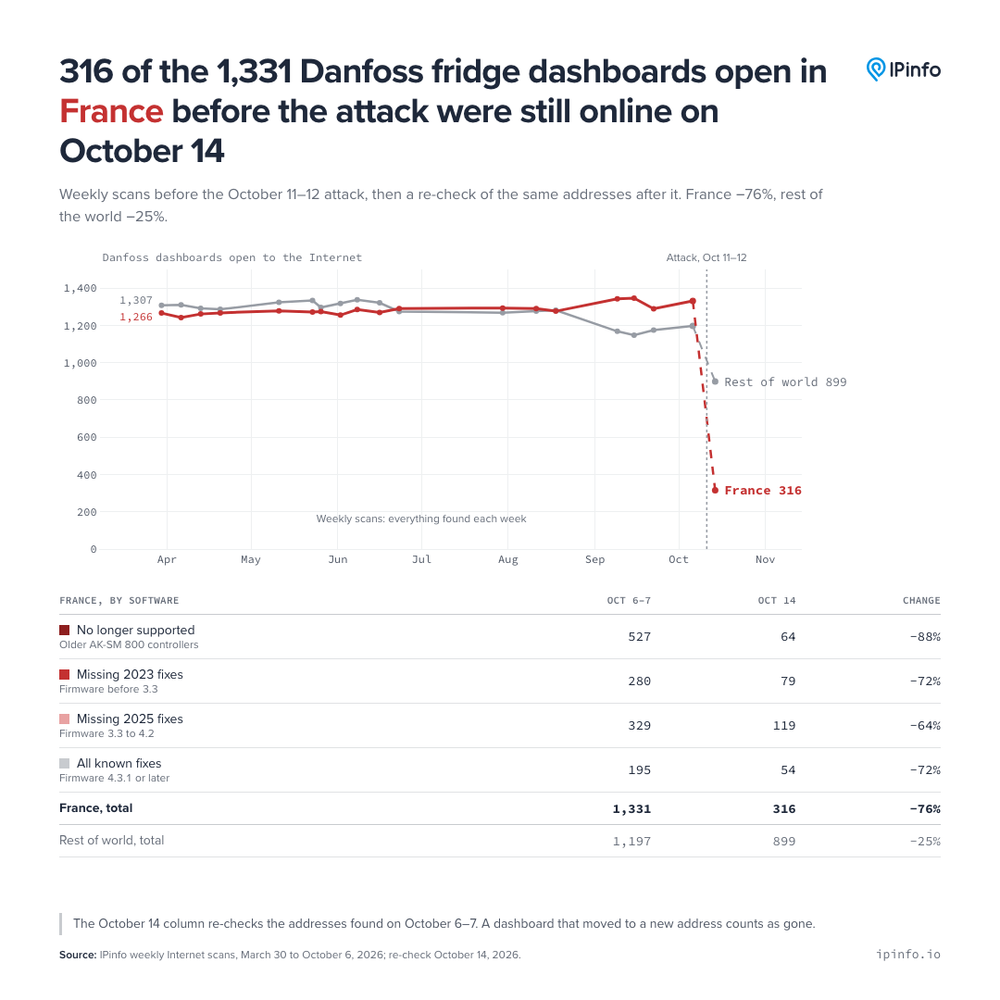
После атаки большая часть оборудования исчезла из открытого доступа. К 14 октября в сети оставались доступны 316 из 1 331 установки.
В Danfoss заявили, что в основном пострадали старые контроллеры, включая модели AK-SM 800 и AK-SC 355. Французское агентство по кибербезопасности CERT-FR подтвердило многочисленные взломы контроллеров серий AK-SM и AK-SC. 13 октября ведомство расширило предупреждение, включив в него системы XWEB, предназначенные для мониторинга холодильного и морозильного оборудования. CERT-FR считает, что атаки, вероятно, продолжаются.
Рекомендации CERT-FR
Кто стоит за атакой и каким образом злоумышленники получили доступ к системам, пока неизвестно. Прокуратура Парижа начала расследование.
CERT-FR рекомендует отключить устаревшие контроллеры от общедоступного интернета либо ограничить доступ к ним. Если подрядчикам требуется удалённое подключение, его следует организовать через защищённый VPN. Ограничение доступа по IP-адресам подрядчика в агентстве считают лишь временной мерой.
Одного сброса настроек до заводских недостаточно: если устройство останется доступным из сети и не будет получать обновления, его могут взломать повторно. Для систем Danfoss также рекомендуется обновить прошивку, установить уровень безопасности «Strict» и заменить пароли, заданные по умолчанию.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.