FirstVDS продлил ограничение доступа к панели VMmanager 6 после атаки
FirstVDS продолжает расследование атаки через уязвимость VMmanager 6. Доступ к панели закрыт, а клиентам рекомендуют сменить пароли, ключи и токены.
FirstVDS сообщил, что доступ к панели управления виртуализацией VMmanager 6 пока остаётся закрытым. По состоянию на 20 октября 2026 года вендор продолжает работу над устранением уязвимости, через которую злоумышленники получили доступ к части инфраструктуры компании.
В компании пояснили, что основные функции управления серверами постепенно переносят в личный кабинет. Не исключено, что в дальнейшем управление виртуальными серверами будет полностью осуществляться через него, без возврата к прежней панели виртуализации.
Параллельно FirstVDS пересматривает политики безопасности внутренней инфраструктуры с учётом новых угроз. Эксплуатационный отдел также готовит изменения во внутренней сети и системах обслуживания серверов.
Заказ виртуальных серверов уже доступен, однако их обработка и выдача могут занимать больше времени, чем обычно. Поддержка работает в штатном режиме, обращения снова принимаются. При резком росте нагрузки компания может временно ограничить приём новых запросов, чтобы быстрее обработать уже поступившие обращения. Общие вопросы по инциденту можно задавать в Telegram-чате, а проблемы с конкретными услугами FirstVDS просит направлять через систему обращений.
Что произошло
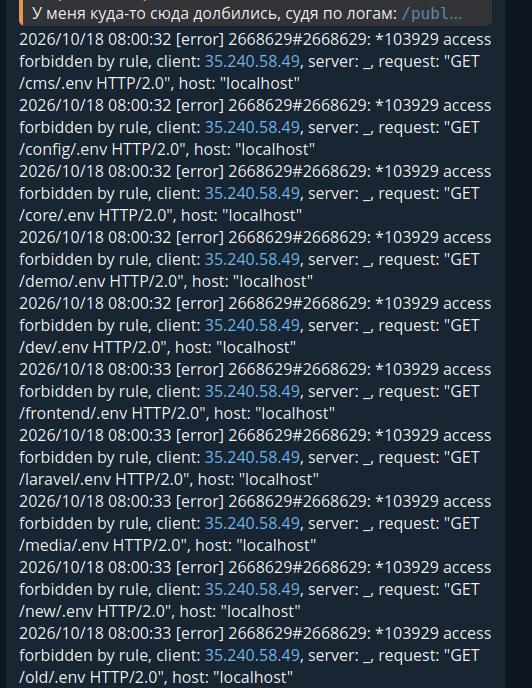
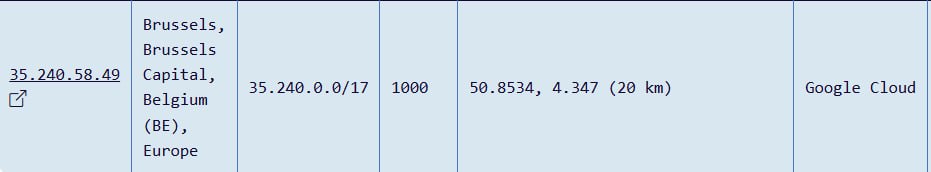
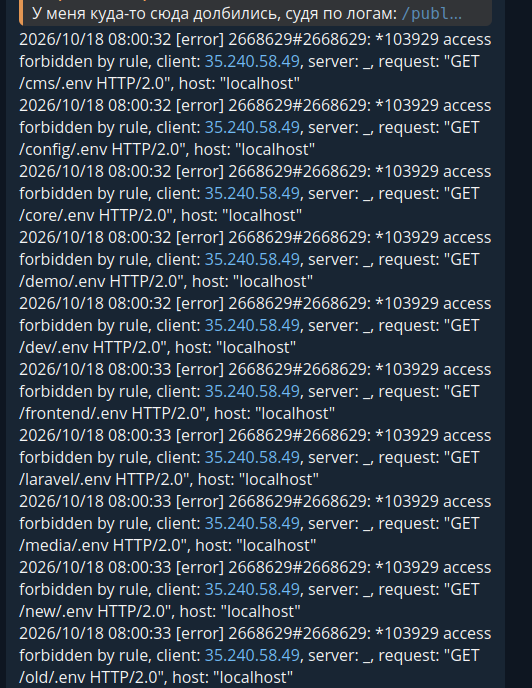
По данным FirstVDS, 17 октября злоумышленники использовали уязвимость в VMmanager 6 — российской платформе для создания, управления и мониторинга виртуальной инфраструктуры, разработанной ISPsystem, входящей в группу компаний «Астра».
Атака затронула только часть узлов виртуализации. На скомпрометированных серверах злоумышленники запустили программу, которая подключала диски клиентских виртуальных машин в режиме только для чтения и копировала хранившиеся на них данные: пароли, SSH- и API-ключи, токены, конфигурационные файлы и историю команд. Затем собранная информация отправлялась на сервер злоумышленников.
Программа не изменяла содержимое дисков и не запускалась внутри самих виртуальных серверов. Поэтому на затронутых машинах может не быть очевидных следов атаки, а сами серверы способны продолжать работать в обычном режиме. Если клиент получил уведомление в личном кабинете или по электронной почте, FirstVDS рекомендует считать данные с соответствующего сервера скопированными.
Рекомендации для затронутых клиентов
Сразу после обнаружения инцидента FirstVDS отключил внешний доступ к системе управления виртуализацией и заблокировал в своей сети адрес сервера злоумышленников. Эти меры должны предотвратить повторную атаку тем же способом, пока уязвимость не устранена полностью.
- Если на сервере хранились криптокошельки, перевести средства на новые кошельки, созданные на другом чистом устройстве.
- Сменить все пароли, SSH- и API-ключи и токены, которые находились на сервере. Это касается учётных записей root и пользователей, баз данных, панелей управления сайтами, почты, облачных сервисов, CI/CD и платёжных систем.
- Отозвать старые ключи в облачных консолях, GitHub или GitLab, а также у платёжных провайдеров. Простого выпуска новых ключей недостаточно.
- Проверить журналы входов на сервере и во всех сервисах, доступ к которым хранился на нём, обращая внимание на подключения с неизвестных адресов после 17 октября.
- Проверить файл ~/.ssh/authorized_keys, список пользователей, задания cron и службы systemd на случай изменений, внесённых после возможного проникновения.
- Если на сервере находились персональные данные клиентов, проконсультироваться с юристом по вопросу возможного уведомления Роскомнадзора.
В FirstVDS сообщили, что вендор уже выпустил промежуточные исправления, однако они пока не закрывают уязвимость полностью. После установки очередного патча 19 октября вендор по-прежнему не рекомендовал открывать доступ к панели и готовил следующие обновления.
Компания обещает опубликовать постмортем после завершения расследования и устранения инцидента. Дополнительные уведомления владельцам серверов, на узлах которых обнаружили признаки возможной компрометации, уже направлены в личные кабинеты и на электронную почту.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.