Как Авито выстраивает защиту от современных киберугроз
Александр Трифанов рассказывает о безопасности Авито, роли ИИ в атаках и защите, работе команды из семи человек и баг-баунти.
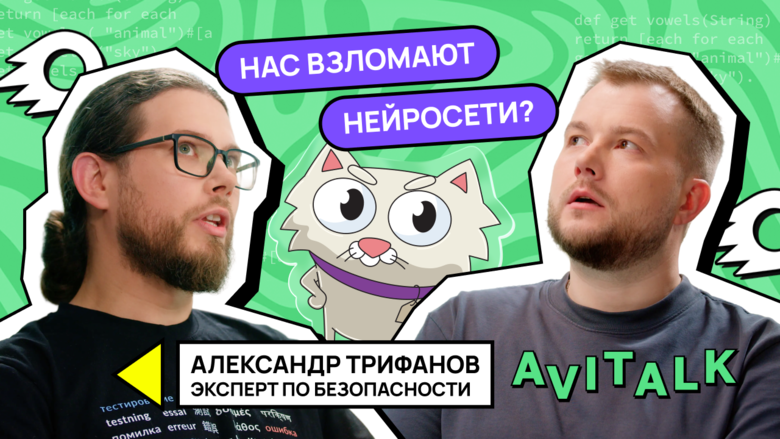
Александр Трифанов прошёл путь от пентестера в KPMG и младшего научного сотрудника Института физики полупроводников до специалиста, который участвует в создании крупных внутренних систем защиты Авито. За семь лет в компании он наблюдал, как менялись угрозы и подходы к информационной безопасности.
В новом выпуске шоу AviTalk Трифанов вместе с Виктором Раевым разбирает, как устроена защита одного из самых нагруженных сервисов рунета. Отдельное внимание собеседники уделяют тому, как команда из семи человек обеспечивает безопасность приложений Авито.
Как меняются киберугрозы
Одной из центральных тем выпуска стало влияние искусственного интеллекта на ландшафт атак. Обсуждается, чем опасны AI-агенты, какие задачи они уже способны выполнять и почему компаниям приходится учитывать новые сценарии атак при построении защиты.
Собеседники также отвечают на вопрос, может ли нейросеть взломать Авито. При этом современные модели уже умеют писать код безопаснее среднего разработчика, что открывает возможности не только для злоумышленников, но и для специалистов по защите систем.
Изменение баланса между атакующими и защитниками требует от компаний пересмотра привычных процессов. В выпуске рассказывается, что делать организациям, когда хакеры используют ИИ для поиска уязвимостей, подготовки к атаке и автоматизации отдельных этапов.
Баг-баунти и работа в безопасности
Помимо корпоративной защиты, Трифанов и Раев обсуждают программы баг-баунти, развитие карьеры в информационной безопасности и путь в профессию. Эксперт делится примерами наиболее интересных взломов из практики и объясняет, какие навыки помогают специалистам работать с реальными угрозами.
Выпуск показывает информационную безопасность не только как набор технических инструментов, но и как постоянную работу с меняющимися рисками. В условиях, когда ИИ становится доступен обеим сторонам, компаниям приходится одновременно ускорять разработку, повышать качество кода и выстраивать устойчивые процессы защиты.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.