GitLab исправила критическую уязвимость с удалённым выполнением кода
GitLab выпустила обновления для уязвимости CVE-2026-110264, затрагивающей версии с 7.0. Администраторов самостоятельных инсталляций призвали срочно установить патчи.
GitLab выпустила обновления безопасности для критической уязвимости CVE-2026-110264. Ошибка находится в компоненте компиляции регулярных выражений и при определённых условиях позволяет неавторизованному пользователю удалённо выполнить произвольный код на сервере.
Уязвимость связана с переполнением целых чисел при обработке специально сформированного регулярного выражения. Этот механизм используется GitLab для анализа и проверки регулярных выражений в конфигурационных файлах, в том числе связанных с CI/CD.
Проблему обнаружил исследователь, работающий под псевдонимом «joaxcar». Он сообщил о ней через программу вознаграждений за поиск уязвимостей на платформе HackerOne. Ошибка затрагивает все версии GitLab начиная с 7.0, выпущенной в 2014 году.
Какие версии исправлены
GitLab устранила проблему в Community Edition и Enterprise Edition. Исправления вошли в следующие версии:
- 19.5.1;
- 19.4.3;
- 19.3.6;
- 19.2.9;
- 19.1.9;
- 19.0.10;
- 18.11.13.
Компания рекомендует администраторам как можно скорее обновить все самостоятельно развёрнутые экземпляры GitLab, использующие затронутые версии. Повторная установка исправлений необходима даже для тех, кто обновлял систему девятью днями ранее: патч от 12 октября распространялся только на версии 19.2 и новее, а новые исправленные сборки появились позднее. В результате ранее обновлённые инсталляции снова могли оказаться уязвимыми.
GitLab.com уже работает на защищённой версии, поэтому пользователям облачной платформы не требуется предпринимать дополнительные действия. Для GitLab Dedicated исправления доступны начиная с версий 19.3.5-internal0 и 19.4.2-internal0, а также во всех более новых выпусках.
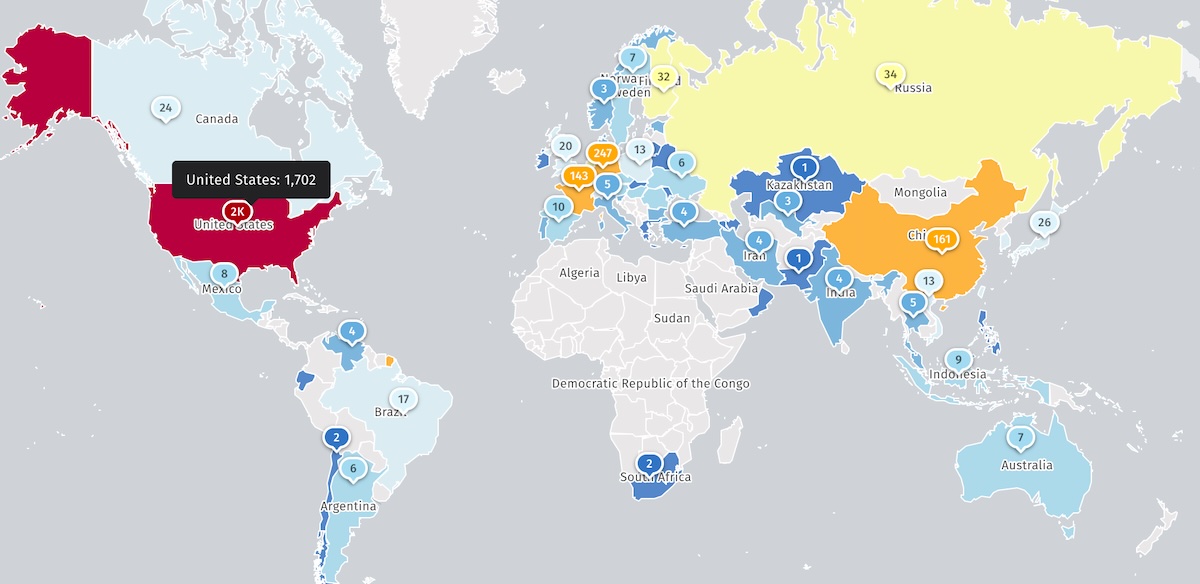
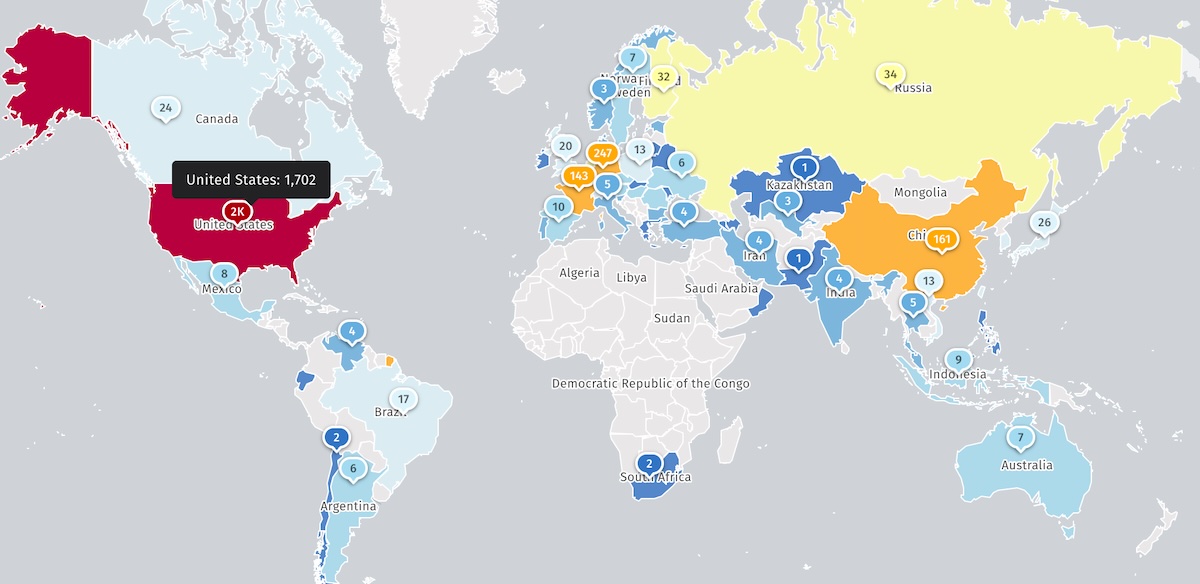
По состоянию на 22 октября компания не обнаружила признаков эксплуатации CVE-2026-110264 в реальных атаках. Уязвимость также не была включена в каталог известных эксплуатируемых уязвимостей Агентства по кибербезопасности и защите инфраструктуры США (CISA). При этом организация Shadowserver насчитала в интернете более 2700 экземпляров GitLab Community Edition. Точное число реально уязвимых систем неизвестно: среди обнаруженных узлов могут быть ловушки honeypot или уже защищённые серверы.
Другие проблемы в том же компоненте
Новая уязвимость стала уже не первым серьёзным предупреждением GitLab о компоненте компиляции регулярных выражений. Десять дней назад компания сообщала о CVE-2026-97229 с максимальной оценкой CVSS 10/10. Эта ошибка также позволяла выполнять произвольный код и была найдена тем же исследователем в части системы, связанной с CI/CD.
Кроме того, в предыдущем месяце GitLab исправила уязвимость CVE-2026-85706 максимального уровня критичности. Она позволяла неавторизованным злоумышленникам получать конфиденциальные данные с уязвимых серверов, включая учётные данные и другие секреты.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.