FirstVDS завершила расследование атаки через уязвимость VMmanager 6
FirstVDS завершила собственный технический разбор инцидента и обнаружила следы закрепления злоумышленников на части узлов. Доступ к панели пока не откроют.
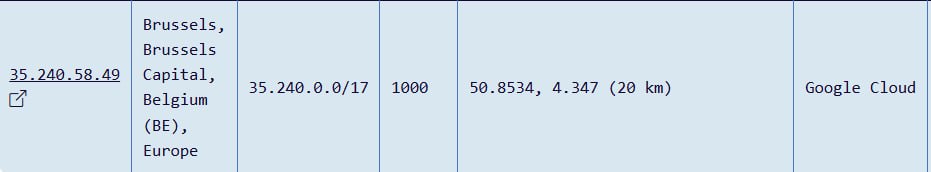
21 октября 2026 года FirstVDS сообщила клиентам о завершении собственного технического расследования инцидента, связанного с уязвимостью в системе управления виртуализацией VMmanager 6. Платформа разработана ISPsystem, входящей в группу компаний «Астра».
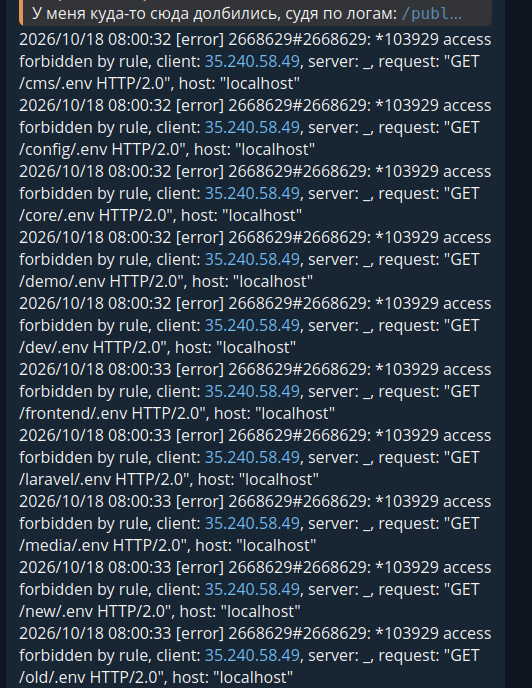
В компании заявили, что начали разбор до получения итогов расследования от вендора. Это позволило уточнить масштаб атаки и восстановить картину действий злоумышленников. Клиентов, чьи виртуальные машины были признаны затронутыми по итогам дополнительной проверки, уведомляли в три этапа.
По данным FirstVDS, причиной поэтапных уведомлений стало различное состояние вредоносного программного обеспечения на разных узлах и наличие неодинаковых следов компрометации. Компания считает дополнительную проверку завершённой и не ожидает выявления новых затронутых узлов.
На узлах нашли признаки закрепления
Во время технического разбора специалисты обнаружили на части узлов следы закрепления злоумышленников. Речь идёт о скрытых сервисах, замаскированных под служебные процессы. Такие компоненты могли использоваться для повторного получения доступа к инфраструктуре.
FirstVDS устраняет найденные механизмы и проверяет каждый затронутый узел. Возвращать оборудование в эксплуатацию будут только после подтверждения, что на нём не осталось следов присутствия атакующих.
Панель виртуализации останется закрытой
Несмотря на сообщение ISPsystem о закрытии уязвимости, FirstVDS пока не планирует открывать клиентам доступ к панели VMmanager. До полного восстановления и проверки затронутых узлов инфраструктура будет оставаться в изоляции.
Компания не исключает, что доступ к панели может быть закрыт окончательно. Основные функции управления серверами переносят в личный кабинет, а возможности, которых там пока нет, временно предоставляют через обращения в техническую поддержку. Сроки завершения переноса функций FirstVDS ещё уточняет.
Провайдер также предупредил, что не может подтвердить полный объём данных, которые могли быть выгружены злоумышленниками. Клиентам, получившим уведомление о затронутой виртуальной машине, рекомендуют исходить из худшего сценария: считать скопированными все данные с сервера и сменить пароли, ключи и другие средства доступа.
Заказы возобновили, поддержка работает с задержками
После обновлений со стороны вендора FirstVDS возобновила выдачу новых серверов. Заказы принимаются, однако обрабатываются медленнее обычного из-за ограничений, связанных с инцидентом.
Техническая поддержка перегружена большим числом обращений. Общие вопросы по атаке компания просит обсуждать в своём Telegram-чате, а тикеты создавать только по конкретным услугам и не дублировать уже отправленные запросы.
Об инциденте FirstVDS впервые сообщила 18 октября 2026 года. Тогда компания заявила, что злоумышленники получили доступ к части её сетевой инфраструктуры и данным некоторых клиентов через уязвимость в VMmanager 6. 20 октября провайдер предупреждал, что работа вендора над устранением проблемы продолжается, а доступ к панели виртуализации останется закрытым на неопределённый срок.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.