Chrome усилил защиту от вредоносных сайтов и мошеннических команд
В Chrome появились новые предупреждения для опасных сайтов, защита от атак ClickFix и серверный анализ мошеннических схем с помощью Gemini.
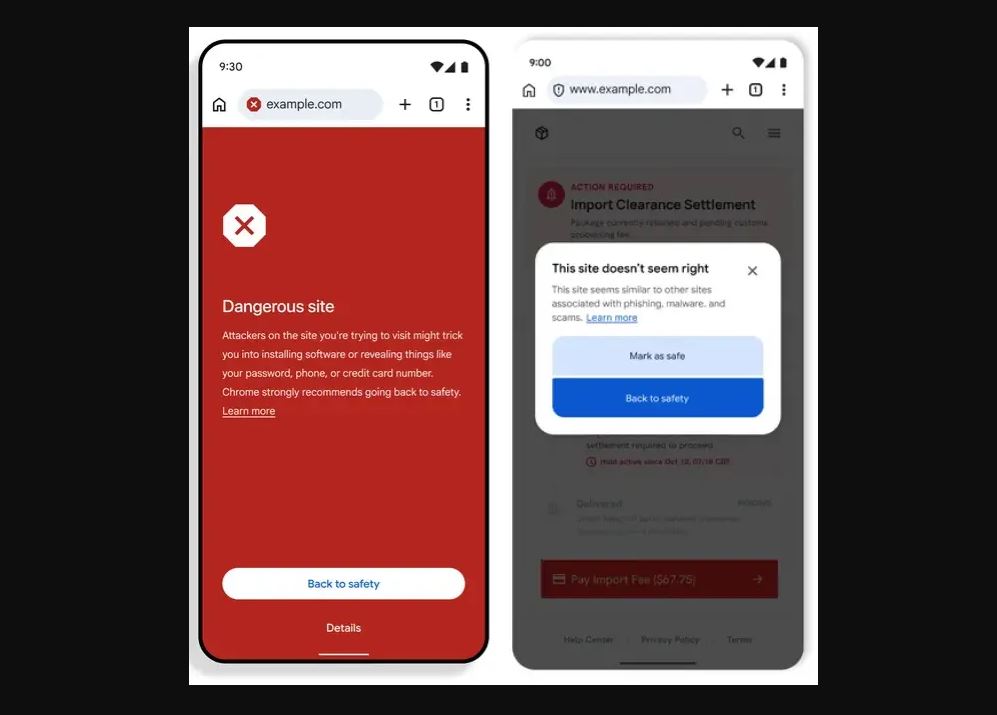
Google расширила набор защитных механизмов Chrome, доступных при включённой функции «Улучшенная защита» в режиме «Безопасный просмотр». Обновления должны помочь пользователям распознавать опасные сайты, вредоносные команды и распространённые схемы социальной инженерии.
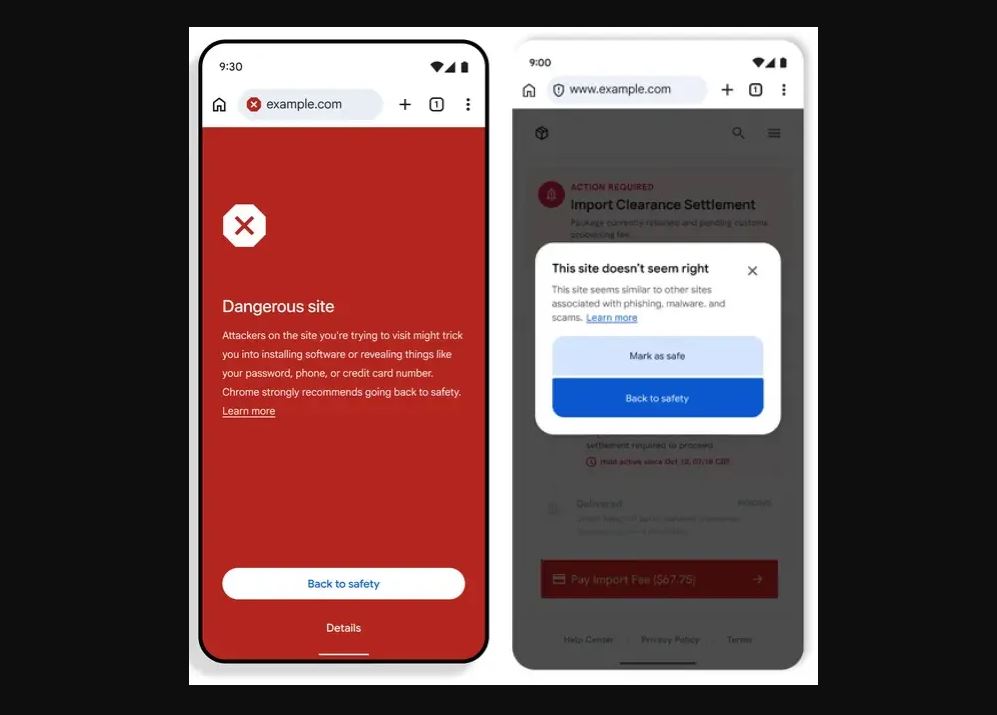
При переходе на потенциально опасную страницу в адресной строке браузера появляется значок щита. Нажав на него, пользователь увидит предупреждение и сможет либо отметить страницу как безопасную, либо вернуться к предыдущему экрану. Если Google располагает подтверждёнными данными об угрозе, Chrome полностью блокирует сайт и показывает красное предупреждение. Такой режим предназначен, в частности, для защиты от ресурсов, распространяющих вредоносные эксплойты.
Защита от атак ClickFix
Отдельное внимание Google уделила мошенническим атакам ClickFix. В таких сценариях злоумышленники убеждают пользователя скопировать команду или скрипт и самостоятельно выполнить его в терминале за пределами браузера. Под видом инструкции по устранению неполадки или подтверждению безопасности команда может содержать вредоносные действия.
При активной «Улучшенной защите» Chrome проверяет копируемые скрипты, которые распознаёт как потенциально небезопасные. Содержимое буфера обмена проходит обработку для удаления персональных данных, после чего отправляется на серверы Google для поведенческого анализа. Если команда будет признана опасной, браузер покажет предупреждение.
Модели Gemini против мошеннических страниц
Ранее Chrome уже использовал работающую непосредственно на устройстве модель Gemini Nano для обнаружения страниц, имитирующих техническую поддержку. К таким угрозам относятся навязчивые окна с сообщениями о якобы заражённом компьютере, предложениями установить сомнительную программу очистки или позвонить по поддельному номеру службы поддержки.
Теперь Google заявляет о переходе к более мощной серверной модели Gemini. Она должна помогать выявлять не только ложные предупреждения техподдержки, но и сайты с поддельными антивирусами и фальшивыми обновлениями браузера.
В компании утверждают, что сбор данных для работы функций ограничен необходимым минимумом. Содержимое посещаемых веб-страниц, по заявлению Google, не сохраняется, не архивируется и не используется для обучения моделей.
Защита локальной сети на Android
Ранее в мобильной версии Chrome для Android появился режим Local Network Protection (LNP). Он требует отдельного разрешения, когда приложение пытается получить доступ к внутренним подсетям, включая адреса диапазонов 192.168.x.x и 10.x.x.x.
Механизм предназначен для блокировки атак на устройства и сервисы в локальной сети. Он также может препятствовать скрытому сканированию окружения пользователя, с помощью которого злоумышленники пытаются определить доступные ресурсы и особенности внутренней инфраструктуры.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.