Basis SDN 1.3: динамические группы безопасности и перенос ВМ без разрыва соединений
В Basis SDN 1.3 появились динамические группы безопасности, расписания политик, история изменений и перенос виртуальных машин между гипервизорами без разрыва сессий.
В Basis SDN 1.3 разработчики обновили модель сетевой безопасности и добавили инструменты для управления конфигурацией инфраструктуры. В новой версии появились динамические группы безопасности, расписания для правил и политик, журналирование изменений с версионированием, а также зеркалирование сетевого трафика.
Одним из ключевых изменений стала возможность переносить виртуальную машину между гипервизорами без разрыва уже установленных сетевых соединений. Функция работает, если в правилах безопасности включён контроль состояния сессий — stateful access lists. При этом правила изоляции приложений и сервисов продолжают действовать, поэтому обслуживание вычислительных узлов можно проводить без ослабления защиты и остановки пользовательских сервисов.
В релизе также появилась поддержка расширенных опций DHCPv4 и DHCPv6. Они позволяют автоматически передавать виртуальным машинам сетевые параметры при запуске.
Сегменты стали частью модели безопасности
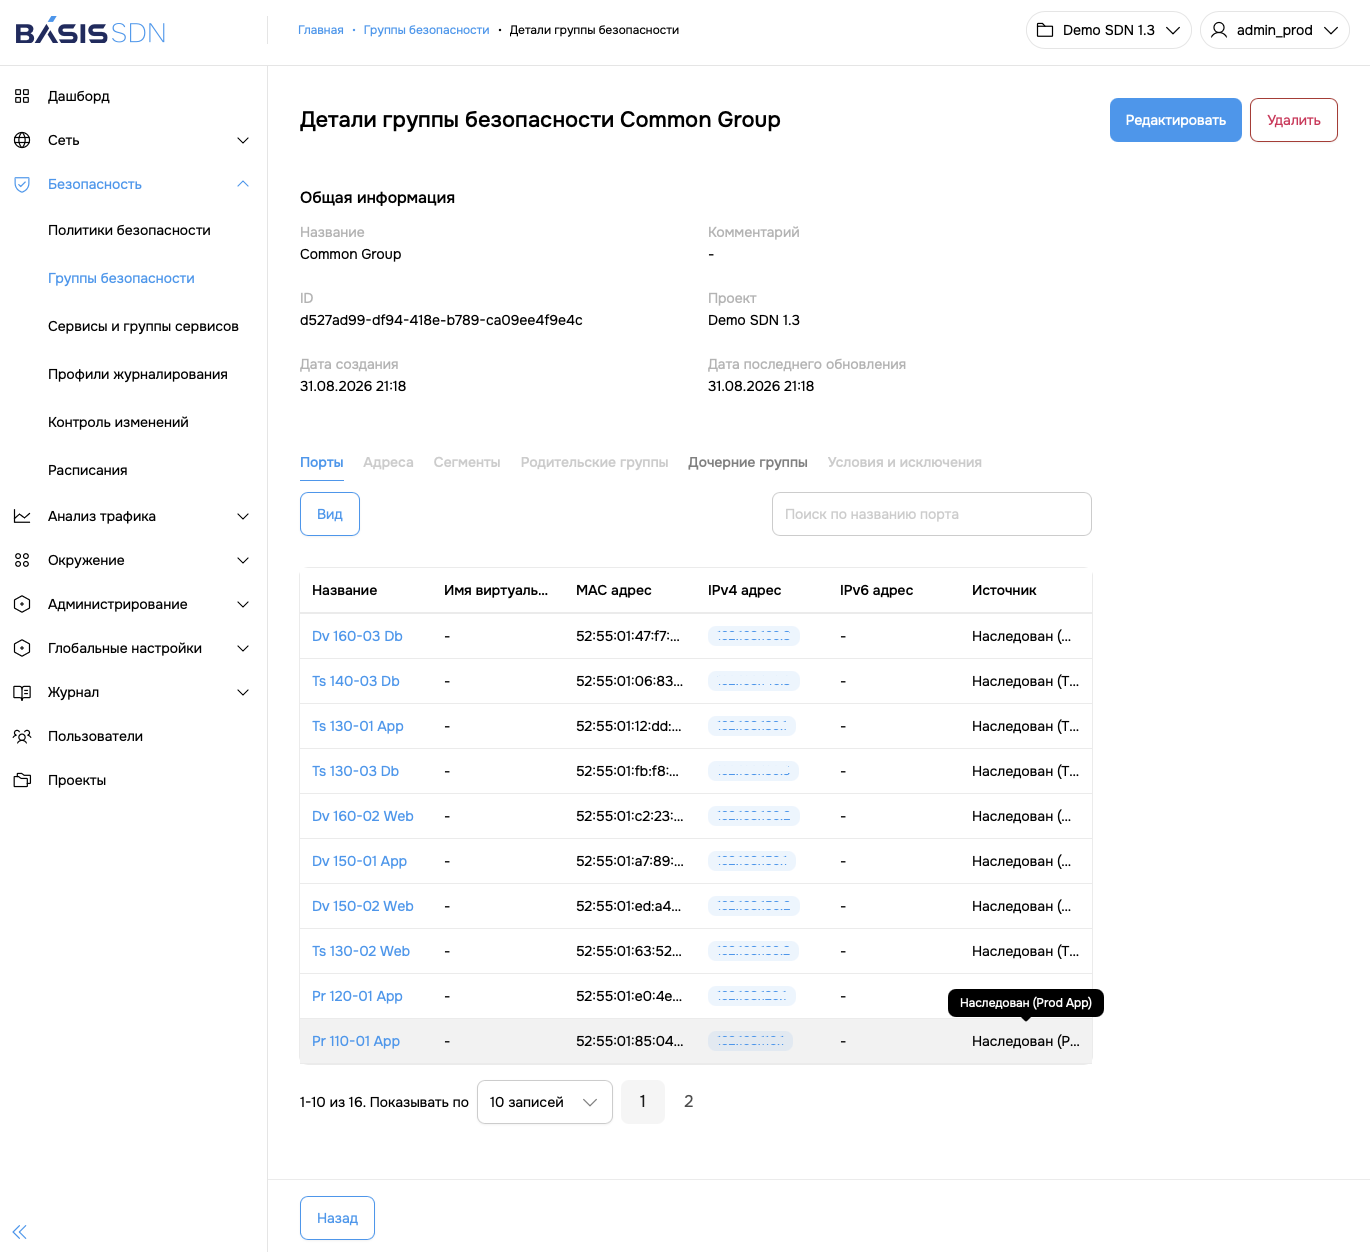
Сетевой сегмент в Basis SDN 1.3 теперь рассматривается как полноценный объект модели безопасности. При создании сегмента система автоматически формирует связанную с ним группу безопасности. Её состав соответствует логическим портам сегмента — виртуальным точкам подключения сетевых интерфейсов виртуальных машин.
Такая группа недоступна для ручного редактирования. Это предотвращает расхождение между конфигурацией безопасности и фактическим составом сети, а также избавляет администратора от дополнительной настройки: сегмент можно сразу использовать в правилах, политиках и сессиях зеркалирования. При удалении сегмента связанная группа также не превращается в отдельный неиспользуемый объект.
Группы сервисов и группы безопасности получили иерархическую структуру с пятью уровнями вложенности по умолчанию. Одна группа может входить сразу в несколько родительских, при этом записи не дублируются. Навигация доступна в обе стороны: администратор видит состав группы и перечень групп, в которых она используется. Это позволяет заранее оценить последствия изменения. Для каждого логического порта отображается группа, от которой он унаследован.
Автоматический отбор объектов и расписания
Состав группы безопасности можно формировать автоматически по заданным условиям. Конструктор включает три уровня: отдельное условие, группу условий и набор условий. Между условиями и группами используются логические операторы «И» и «ИЛИ», а отдельное условие можно обозначить как исключение.
Отбор выполняется по атрибутам логических портов и сегментов, а также по именам виртуальных машин. Поддерживаются строковые сравнения и регулярные выражения, поэтому в одном наборе можно объединять несколько независимых критериев.
Для правил и политик безопасности теперь можно задавать расписание действия. Оно создаётся в отдельном конструкторе на основе временных интервалов. Временная зона указывается явно, а пересекающиеся интервалы нельзя объединить в рамках одного расписания. Логику расписания можно инвертировать одним переключателем. Если расписание назначено политике, его получают и все входящие в неё правила.
Все изменения правил и политик сохраняются в общей хронологии с указанием автора и времени. При создании версии администратор может добавить название и комментарий, например номер заявки в системе Service Desk. Версии можно сравнивать в табличном формате «было — стало» или в JSON-представлении с выделением внесённых изменений.
Зеркалирование трафика для анализа
Сессии зеркалирования направляют копию трафика виртуальных машин на логический порт внутри инфраструктуры Basis SDN или на внешнее устройство с использованием GRE и ERSPAN. Это упрощает подключение систем обнаружения вторжений и других средств анализа к растущей виртуальной инфраструктуре.
Источником зеркалирования может быть отдельный логический порт или группа безопасности, включая динамическую. Во втором случае настройку достаточно выполнить один раз: новые виртуальные машины будут автоматически включаться в зеркалирование, если соответствуют заданным условиям отбора.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.
Читайте новые материалы журнала — свежие сюжеты каждый день.
На главную