Исследователи получили root-доступ к «Яндекс Станции» через уязвимость
Уязвимость позволяла получить права суперпользователя на собственной «Яндекс Станции». Компания подготовила обновление, которое устанавливается автоматически.
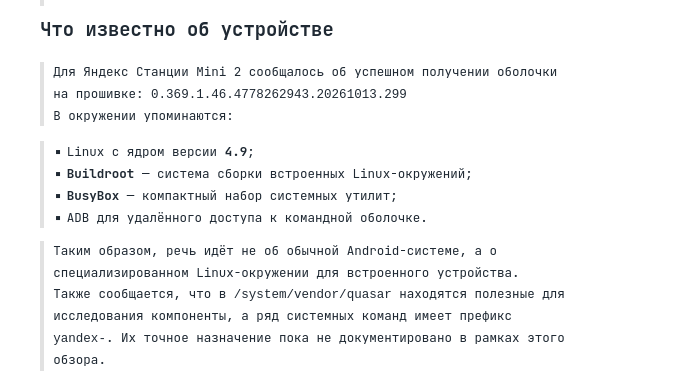
Исследователи обнаружили способ получить root-доступ — права суперпользователя — к «Яндекс Станции» при подключении устройства через ADB. Об этом сообщил ресурс «Код.ру».
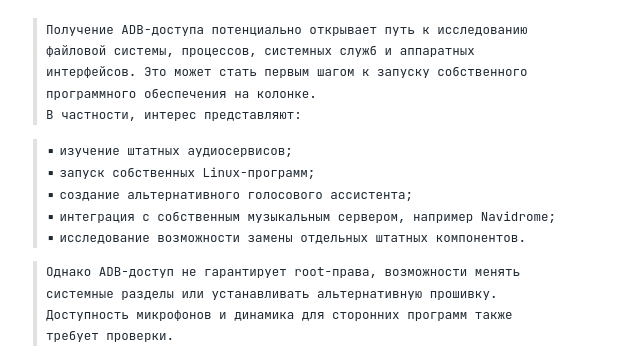
Сценарий проверяли на «Яндекс Станции Мини 2». Для получения расширенных прав использовались проект eQuasar и ошибка в системе доверенных сертификатов. Речь шла о доступе к собственной колонке пользователя.
В «Яндексе» подтвердили наличие уязвимости и сообщили, что подготовили исправление. По словам пресс-службы компании, часть пользователей уже получила обновление безопасности, а остальные устройства должны были установить его автоматически в тот же день.
Пользователям не требуется запускать установку вручную: обновление загружается и устанавливается непосредственно на «Станцию». В компании отдельно подчеркнули, что обнаруженный способ не позволял получить доступ к чужому устройству.
До выпуска исправления атака на чужую колонку была, по оценке «Яндекса», практически невозможна. После установки обновления такой доступ должен стать полностью невозможным.
Эксперименты с собственной прошивкой
В компании также напомнили, что владельцы могли экспериментировать со своими устройствами и раньше. Для этого требовалось разобрать колонку и установить на неё собственную прошивку.
Отдельно «Яндекс» описал сценарий со сбросом колонки до заводских настроек. Он связан с экспериментами над программным обеспечением собственной «Станции», а не с обычным использованием устройства. Компания сообщила, что продолжает работать и над устранением этой проблемы.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.